IT Security

Goodbye, „Black October“: Warum mich die it-sa 2026 zuversichtlich stimmt

Ein denkwürdiger Cybersecurity-Monat schließt mit einer positiven Note ab. Auf der it-sa 2026 hat unsere Branche gezeigt, wie gut sie aufgestellt ist und dass sie beim Thema KI vorangeht.


Black October: viel Alarm, wenig Schaden

Ich hätte nicht gedacht, dass wir in Nürnberg so viel über eine Programmiersprache reden würden, die seit gut 30 Jahren hinter einem Großteil des Webs steckt. Aber auch eine Woche später auf der it-sa war natürlich „PHP2Shell“ ein Hauptgesprächsthema. Hier soll es allerdings um das „Big Picture“ gehen und was danach kam.

it-sa 2026 (9)

Mit dem Begriff „Black October“ hat es IT-Security wieder in die großen Schlagzeilen geschafft aufgrund der Häufung von Sicherheitsmeldungen: Lücken in Node.js („Node2Shell“) und GitLab wurden bekannt, dazu ein Angriff auf das KI-Gateway LiteLLM. Der Höhepunkt war dann PHP2Shell. Über die zwei kritischen Lücken im PHP-Kern können Angreifer ohne Anmeldung Code auf Webservern ausführen (Newsbeitrag). Das BSI warnte mit Stufe Orange, Behörden, Hochschulen und Kliniken gingen vorsorglich offline.

Gefunden hatten die Lücken schon im Sommer Forscher von Calif, Wiz und OpenAI mit KI-Unterstützung, aufbauend auf Hinweisen von Stefan Esser aus dem Jahr 2004. Amazon registrierte zwar am 17. Oktober einen ersten Exploit-Versuch, vier Tage vor der Veröffentlichung. Den großen Knall gab es trotzdem nicht.

Das BSI zählte Angriffsversuche im zweistelligen Millionenbereich, sah in Deutschland aber keine großflächige Ausnutzung und keinen Datenabfluss. Die Lücken waren schwerer auszunutzen als befürchtet. Vor allem aber waren die Verteidiger schnell. Cloudflare aktivierte Schutzregeln schon vor der Veröffentlichung, und knapp zehn Millionen PHP-Dienste sind inzwischen gepatcht.

Dieselbe Technologie, die Angriffe beschleunigt, beschleunigt auch die Abwehr.

Das ist für mich die eigentliche Geschichte des Black October.

it-sa 2026 (1)

it-sa 2026: Neue Rekorde und wir überall mittendrin

Vom 27. bis 29. Oktober war die it-sa mit 1.005 Ausstellern und über 33.000 Fachbesuchern so voll wie nie, rund 20 Prozent mehr Besucher als im Vorjahr.

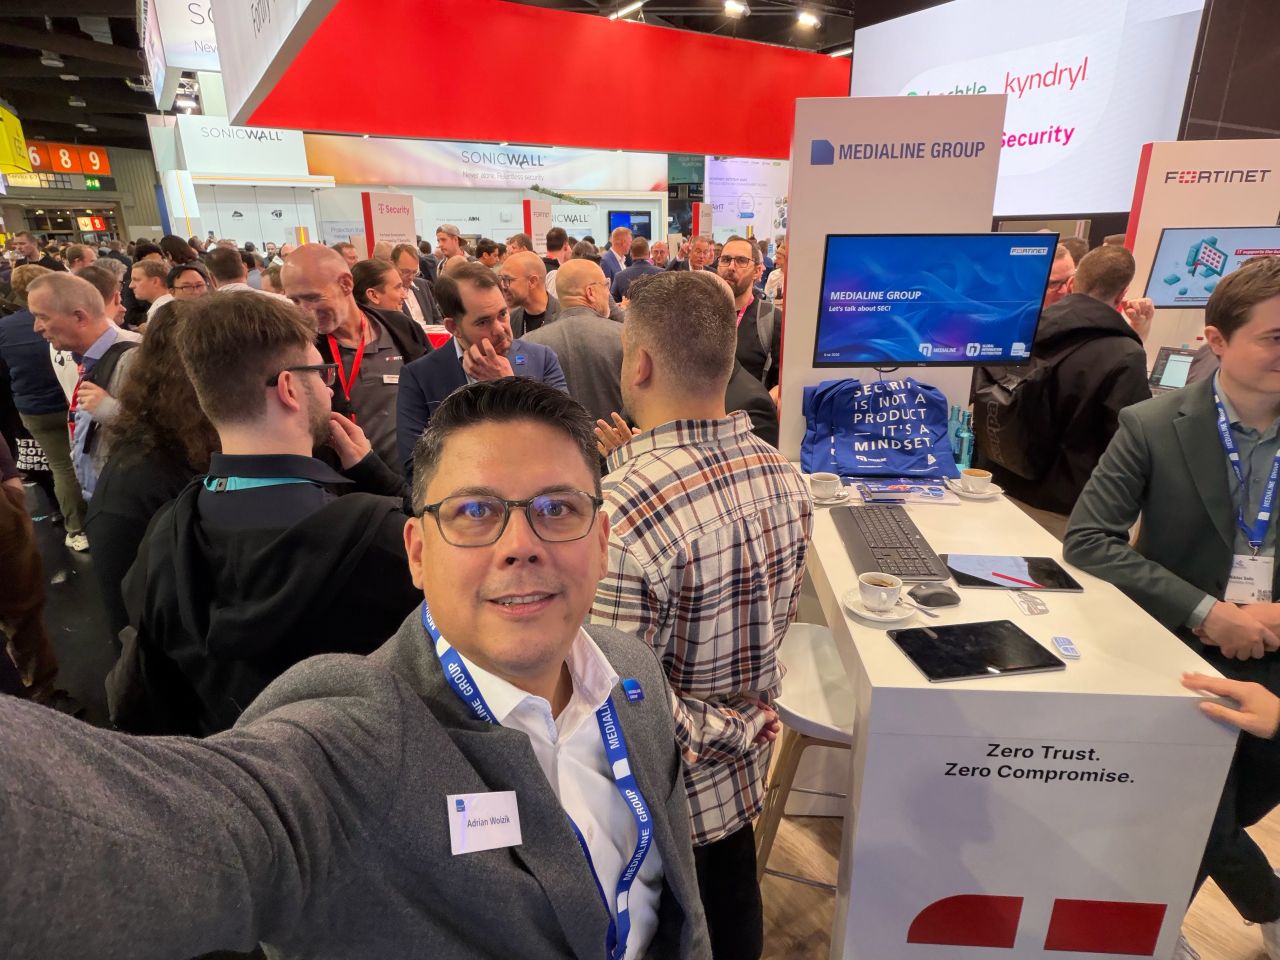
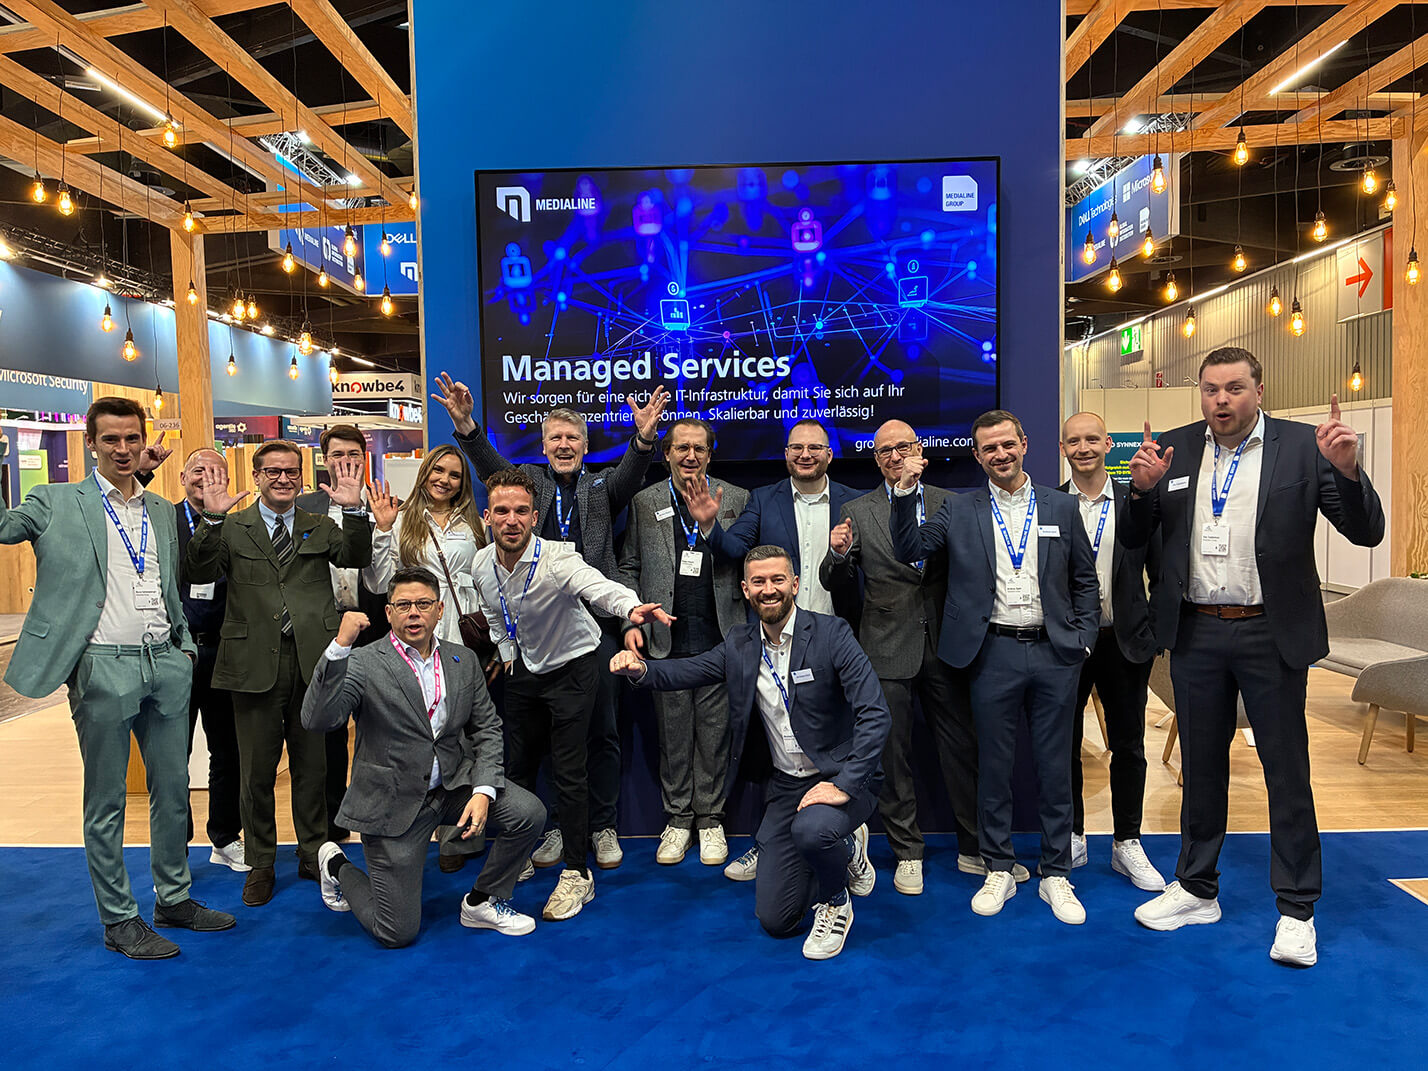
Unseren Medialine-Hauptstand in Halle 6 (Stand 236) haben wir mit den Kolleginnen und Kollegen der GID, unserem langjährigen Partner Dell Technologies und Verkada geteilt. Dazu waren wir bei Fortinet (Halle 7), Eye Security (Halle 8) und Airlock (Halle 9) im Einsatz.

Am zweiten Tag war der Andrang am größten, abends zeigte der Schrittzähler 14.000. Am dritten Tag blieb mehr Zeit für lange Gespräche.

Ein Kunde sagte mir, die it-sa sei mit so vielen Ausstellern kaum noch zu überblicken. Daher habe ich ihm spontan angeboten, ihn durch die Hallen zu führen. Das Format bieten wir nächstes Jahr wieder an. Beliebt war auch in diesem Jahr wieder der Barista-Kaffee an unserem Hauptstand, der so manches Gespräch über Cybersicherheit eröffnete.

Mathias Speh im Interview mit Eye Security über Souveränität und Security


Die Top-Trends aus Europas Cybersecurity-Branche

KI, Infrastruktur und Sicherheit gemeinsam planen

Mit KI, Cloud-Anbindung und modernisierter Infrastruktur wächst die Angriffsfläche. Die Absicherung muss mitwachsen. Das war nicht nur an unserem Hauptstand mit Dell eine der häufigsten Fragen. Anwendungen, Daten und Zugriffsrechte gehören zusammen betrachtet, auch in der OT.

Der Black October hat eine Frage aufgeworfen: Wie plant man KI-Infrastruktur, ohne dass sie zur neuen Angriffsfläche oder Kostenfalle wird? Der Angriff auf LiteLLM zeigt, wie zentral solche Gateways geworden sind, denn über sie laufen Modellauswahl, Verbrauch und Zugangsdaten. Rechenleistung ist eine begrenzte Ressource, die geplant und bezahlt werden muss. Verbrauchsgrenzen und die Überwachung auffälliger Modellaufrufe gehören deshalb in dieselbe Planung wie Datenzugriffe und Sicherheitsmaßnahmen.

Zur Cyberresilienz gehören getestete Backups und klare Entscheidungsrechte im Ernstfall. Und digitale Souveränität zeigt sich an konkreten Entscheidungen: Wo liegen die Daten, und welche Modelle laufen wo?

Zero Trust, NIS2 und Physical Security

Am Fortinet-Stand haben wir über Zero Trust gesprochen: Jeder Zugriff wird geprüft, auch der interne. Mikrosegmentierung begrenzt den Schaden, falls ein System kompromittiert wird.

Dazu kam das NIS2-Reporting direkt aus den Firewalls, inklusive dokumentierter Abläufe für Incident Response und Meldefristen. Rund 29.500 Unternehmen in Deutschland müssen diese Pflichten inzwischen erfüllen. Wir begleiten das mit NSE-zertifizierten Engineers und der NIS2-Umsetzung von der Gap-Analyse bis zum laufenden Betrieb.

Zur NIS2-Pflicht gehört auch die physische Sicherheit. Mit den Cloud-Lösungen von Verkada wird die alte Trennung von IT und Kamerasystemen aufgehoben. Von der Einzellösung zur Plattform: Das war einer der Haupttrends der Messe.

Identitäten und Zugriffe

Durch Cloud, mobiles Arbeiten und IoT verschwimmen die Netzgrenzen. Bei Airlock ging es deshalb um Identität: Zugriffe werden laufend nach Risiko bewertet. Weitere Themen waren EUDI-Wallets, Identitätsprüfungen, die auch Deepfakes standhalten, und der Schutz von KI-Agenten und anderen nicht-menschlichen Identitäten.

Wir waren am Stand als Umsetzungspartner dabei. Daniel Joos, Teamlead Web Application Security bei der Medialine Security, brachte unsere Projekterfahrung auf den Punkt: „Identitätsprojekte scheitern nicht an der Technik, sondern an unklaren Anforderungen und Use Cases.“ Sein Rat für Unternehmen: Anforderungen früh klären und klein starten.

📽️ Video-Tipp: Patchmanagement – Warum bekannte Schwachstellen trotzdem offen bleiben

In der neuen Folge von Hörhammer & Hörhammer sprechen Martin und Stefan darüber, warum Patchmanagement weit mehr ist als eine technische Disziplin.  


🛡️ Was ich aus Nürnberg mitnehme

▶️ Wissen, was läuft und wer zugreift

„Wir nutzen kein PHP“ habe ich auf der Messe oft gehört. Leider schützt der Satz nicht. Der eco, der Verband der Internetwirtschaft, weist darauf hin, dass PHP auch in Routern, Speichersystemen und Sicherheitsprodukten steckt, oft ohne dass Betreiber davon wissen. Bei Node2Shell war es ähnlich: Der betroffene Brotli-Decoder steckt in Node.js, in Python-Paketen, in .NET und in Linux-Distributionen. Ohne ein aktuelles Inventar weiß niemand, wo er patchen muss.

▶️ Selbst testen

Genauso wichtig ist die Frage, wer zugreifen darf. Zu weit gefasste Zugriffsrechte machen auch ein gepatchtes System angreifbar.

Klassische Scanner suchen nach bekannten Signaturen. Mit NodeZero von Horizon3 prüfen KI-Agenten laufend, ob sich Schwachstellen in der eigenen Umgebung tatsächlich ausnutzen lassen, auch dort, wo PHP versteckt in Containern oder Drittanwendungen läuft. Danach wird geprüft, ob der Fix wirklich greift. Diesen Service bieten wir seit Mitte 2026 an.

▶️ Schneller reagieren als der Angreifer

Amazon empfiehlt nach PHP2Shell, bei kritischen Lücken in Stunden zu rechnen. Das schafft kaum ein mittelständisches Unternehmen mit eigenem Personal rund um die Uhr. Mit Eye Security bieten wir Managed Detection and Response mit 24/7-Überwachung und eingespielten Reaktionsabläufen.

Den nächsten Schritt gehen wir mit Sekoia aus Frankreich. In einem Agentic SOC übernehmen KI-Agenten die Vorsortierung von Alarmen, verknüpfen Signale und schlagen Gegenmaßnahmen vor. Kritische Entscheidungen gibt weiterhin ein Mensch frei. Unsere Analysten haben so mehr Zeit für die Fälle, die wirklich Erfahrung brauchen.
Fazit

Der Black October hat gezeigt, wie schnell sich die Lage ändert. Vorbereitete Teams haben mit diesem Tempo mitgehalten. Nach drei Tagen in Nürnberg bin ich zuversichtlich.

Damit Kunden vorbereitet sind, bieten wir Asset-Inventar, KI-gestütztes Pentesting, Netzwerk- und Identitätsschutz sowie ein 24/7-SOC. Als nächsten Schritt kommt das Agentic SOC dazu. Wir binden KI auch sicher in Ihre eigene Infrastruktur ein.

Wissen Sie, wo bei Ihnen PHP, Node.js oder ein KI-Gateway läuft? Und wie schnell Sie im Ernstfall reagieren könnten? Sprechen Sie uns an:

Weitere Artikel

Über IT-News auf dem Laufenden bleiben

Einmal im Monat informieren wir zu aktuellen Trend-Themen, News und Veranstaltungen aus der IT-Welt. Zusätzlich erhalten Sie im Bedarfsfall Sondernewsletter, falls es aktuelle Entwicklungen oder Sicherheitsrisiken nicht zulassen, Ihnen diese Informationen bis zum nächsten planmäßigen Newsletter vorzuenthalten.

Unsere Datenschutzhinweise, die Sie umfassend über unsere Datenverarbeitung und Ihre Datenschutzrechte informieren, finden Sie hier. 

Willkommen an Bord! Bitte halten Sie sich fest, während wir durch den Datenstrom segeln.