Unified Communications

KI-Voicebots: Wer hat eigentlich die Kontrolle über Ihre Daten?

Digitale Resilienz und Datenhoheit entscheiden über Erfolg. Der CompanyAI Voicebot zeigt, wie eine verlässliche Architektur dafür aussieht.


KI-Voicebots zwischen Automatisierung, Resilienz und Datenhoheit 

Wenn Unternehmen heute über KI-Voicebots am Telefon sprechen, dreht sich die Diskussion meist um das Naheliegende: Klingt der Bot natürlich, versteht er das Anliegen, entlastet er das Team? Berechtigte Fragen – aber nicht die, an denen ein Projekt in der Praxis scheitert. Wer als CIO, CTO oder Geschäftsführung eine solche Lösung verantwortet, entscheidet nicht über ein Sprachfeature, sondern über einen Baustein der eigenen Kommunikationsinfrastruktur.

Und damit stellt sich die Frage, die in Hochglanz-Demos kaum vorkommt: Wer hat eigentlich die Kontrolle über die Daten, die dabei entstehen? Gesprächsaufzeichnungen und Transkripte können personenbezogene und sensible Informationen enthalten. Gleichzeitig arbeitet ein Voicebot mit mehreren technischen Komponenten und Diensten zusammen. Genau hier entscheidet sich, ob ein Automatisierungsprojekt zum Effizienzhebel oder zum Compliance-Risiko wird.

Die beiden Kriterien, auf die es dabei ankommt: digitale Resilienz und Datenhoheit. Am Beispiel des CompanyAI Voicebot lässt sich zeigen, worauf es konkret ankommt.

Resilienz beginnt in der Architektur

Der Voicebot ist Infrastruktur – kein Gadget

Ein Voicebot, der die Telefonzentrale automatisiert, Störungen im IT-Helpdesk aufnimmt oder Termine koordiniert, sitzt an einer sensiblen Stelle: dem telefonischen Erstkontakt. Digitale Resilienz bedeutet deshalb, Übergaben und Rückfallebenen bereits in der Architektur mitzudenken. Entscheidend ist nicht das Versprechen permanenter Verfügbarkeit, sondern die Frage, was passiert, wenn der Bot fachlich oder prozessual an Grenzen stößt oder ein technischer Dienst nicht wie vorgesehen erreichbar ist.

Beim CompanyAI Voicebot greifen dafür zwei Mechanismen ineinander. Erstens der Human Handoff: Kann der Bot ein Anliegen nicht selbstständig abschließen, lässt sich das Gespräch nahtlos an einen Mitarbeitenden übergeben. Relevante Informationen aus dem bisherigen Gesprächsverlauf werden dabei mitgegeben, sodass der Kontext erhalten bleibt.

Zweitens die Anbindung über den Medialine Session Border Controller (SBC): Darüber lassen sich Telefonieverbindungen kontrolliert routen und bei Störungen auf definierte alternative Pfade umleiten. Resilienz entsteht damit nicht durch ein abstraktes Verfügbarkeitsversprechen, sondern durch geplante Übergaben und technische Rückfallebenen.

Datenhoheit: drei Fragen, die vor dem Projekt geklärt sein müssen

Der zweite Block ist datenschutzrechtlich und strategisch mindestens ebenso wichtig. Gesprächsaufzeichnungen und Transkripte können personenbezogene Informationen enthalten. Wird die menschliche Stimme mit speziellen technischen Verfahren zur eindeutigen Identifizierung einer Person verarbeitet, können zudem biometrische Daten im Sinne der DSGVO entstehen. Datenhoheit lässt sich deshalb auf drei Kernfragen herunterbrechen:

1. Wo werden die Daten verarbeitet?
2. Wer verarbeitet sie?
3. Können sie die vorgesehene Region verlassen?

Beim CompanyAI Voicebot sind diese Punkte Teil der technischen Architektur – der Reihe nach:

▶️ Wo?

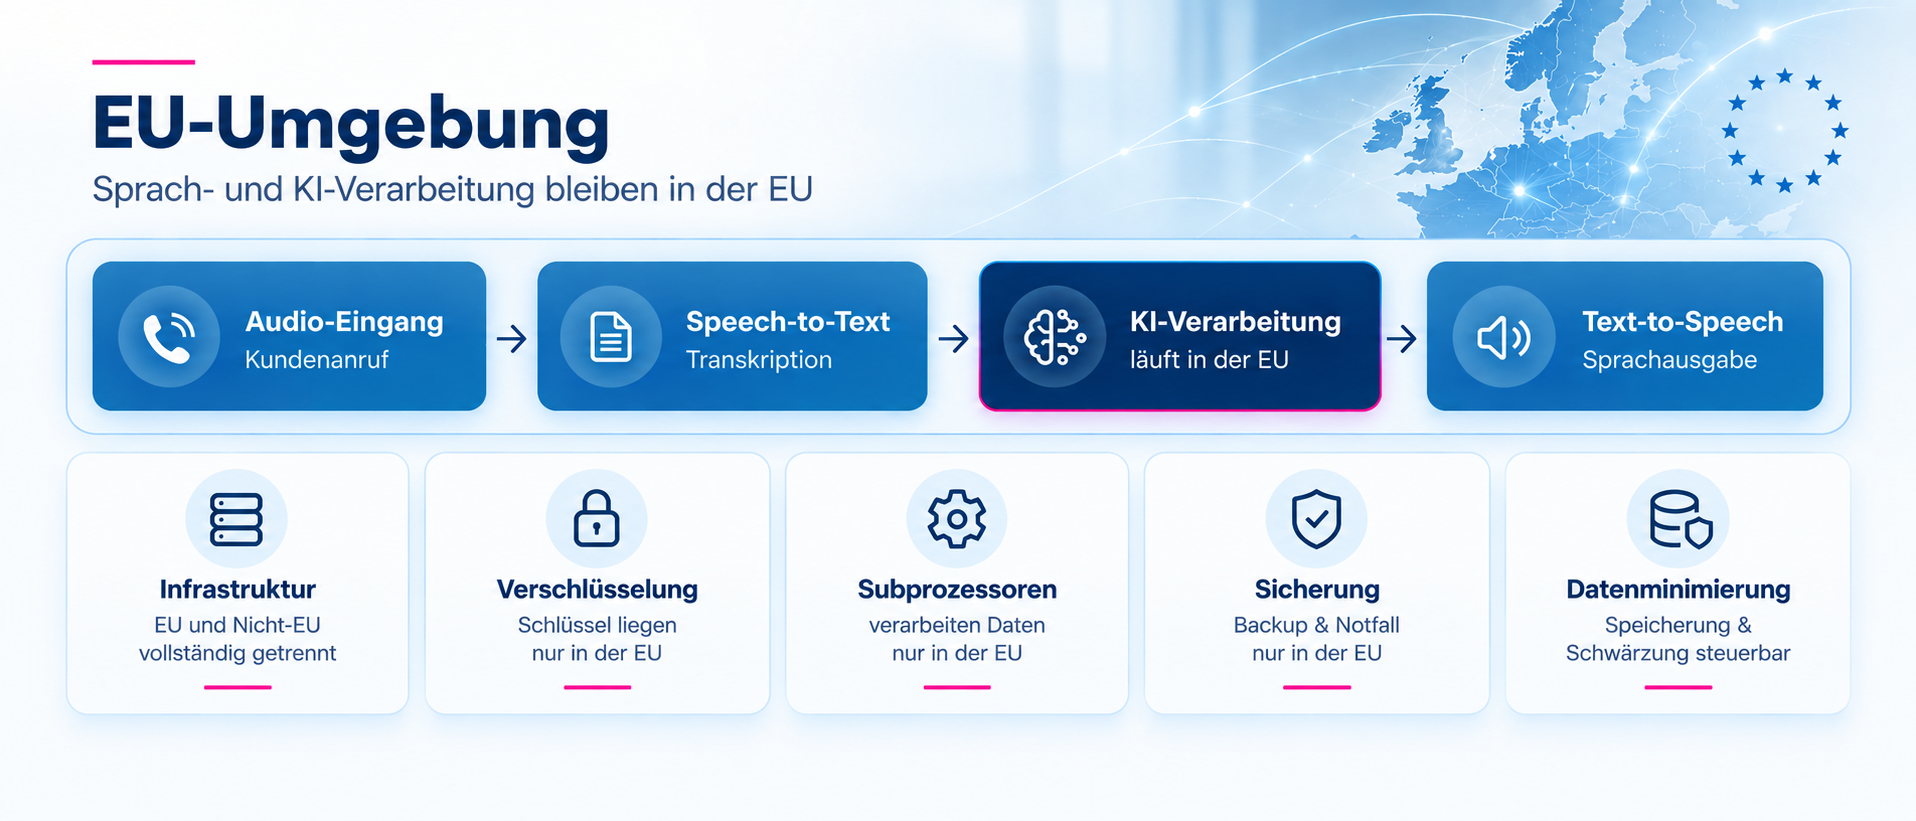
Die Verarbeitung findet in einer dedizierten EU-Umgebung statt. EU- und Nicht-EU-Umgebungen sind vollständig voneinander getrennt und teilen keine gemeinsamen Rechen-, Speicher-, Netzwerk- oder Verschlüsselungsressourcen. Ruhende Daten werden mit regional getrennten Schlüsseln verschlüsselt, sodass sie außerhalb der EU-Umgebung nicht entschlüsselt werden können.

▶️ Wer?

Die beteiligten Subprozessoren, die EU-Kundendaten verarbeiten, sind vertraglich verpflichtet, diese ausschließlich innerhalb des EWR zu verarbeiten und zu speichern.

▶️ Verlässt es die Region?

Nein. Auch die KI-Verarbeitung erfolgt über EU-seitige Endpunkte, sodass die Gesprächsdaten über den gesamten Verarbeitungsweg – einschließlich der KI – innerhalb der EU bleiben. Backup und Notfallwiederherstellung laufen ebenfalls im EWR. Erst diese durchgängige regionale Bindung macht aus der allgemeinen Aussage „Hosting in Europa“ eine nachvollziehbare Datenresidenz.

Ebenso granular ist die Datenminimierung: Ob Anrufe überhaupt als Aufzeichnung oder als Transkript gespeichert werden, lässt sich gezielt aktivieren oder deaktivieren. Optional werden gespeicherte Inhalte nach einer festgelegten Aufbewahrungsfrist automatisch gelöscht. Eine automatische Schwärzung erkennt personenbezogene Angaben und ersetzt sie durch Platzhalter. So lässt sich je Anwendungsfall festlegen, welche Daten entstehen und wie lange sie bestehen.
Blogbeitrag_MLCom_Datensicherheit und Datenhoheit

Hinweis: Grafik ist "AI Edited". 

Leitplanken: Damit der Bot im Gespräch im Rahmen bleibt

Datenhoheit und Verfügbarkeit sind die eine Seite; die andere ist, dass sich der Bot im Gespräch vorhersehbar und kontrolliert verhält. Beim CompanyAI Voicebot lässt sich dieses Verhalten über konfigurierbare Leitplanken steuern.

Bestimmte Themen können gezielt ausgeschlossen werden – etwa medizinische oder rechtlich regulierte Auskünfte. Für sensible Szenarien folgt der Bot definierten Gesprächsabläufen statt freier Improvisation. Dadurch lässt sich das Risiko frei erfundener Angaben (Halluzinationen) reduzieren.

Zusätzliche Kontrollmechanismen wie ein Anruf-Zeitlimit mit definierten Abbruchregeln verhindern Endlos- oder Fehlgespräche. Anfragen außerhalb des vorgesehenen Rahmens werden gezielt an einen Mitarbeitenden übergeben.

Ergänzend unterstreichen anerkannte Prüfstandards wie SOC 2 die Anforderungen an einen sicheren und kontrollierten Plattformbetrieb.

Transparenz und Resilienz sind Pflicht

Regulatorik: Transparenz ist keine Kür

Seit dem 2. August 2026 gelten die Transparenzpflichten des EU AI Act: Bei KI-Systemen, die direkt mit Menschen interagieren, müssen Betroffene grundsätzlich darüber informiert werden, dass sie mit einem KI-System kommunizieren, sofern dies nicht offensichtlich ist. Für Organisationen im Anwendungsbereich von NIS2 kommen Anforderungen an Cyber-Risikomanagement, Incident Handling, Business Continuity und die Sicherheit von Lieferketten hinzu. Auch deshalb sollten Abhängigkeiten, Übergaben und Rückfallmechanismen bei KI-gestützten Kommunikationsdiensten von Anfang an berücksichtigt werden. 

Julius Leibrock
„Digitale Resilienz endet nicht bei der Erreichbarkeit – sie beginnt auch bei der Frage, wo und wie Daten verarbeitet werden. Unsere Infrastruktur läuft in EU-Rechenzentren und arbeitet DSGVO-konform. Das unterscheidet uns von vielen Anbietern am Markt und schafft bei unseren Kunden echtes Vertrauen.“

Fazit unserer Redaktion: Eine Architekturentscheidung, keine Fußnote

ür IT-Entscheider bedeutet das vor allem: Datenhoheit, Datensicherheit und Resilienz müssen bei einem KI-Voicebot von Beginn an Teil der Architektur sein. Entscheidend ist nicht nur, was der Bot kann, sondern auch, wo Daten verarbeitet werden, wie sie geschützt sind und welche Mechanismen greifen, wenn Systeme oder Prozesse ausfallen.

Beim CompanyAI Voicebot werden diese Anforderungen ganzheitlich gedacht: mit EU-basierter KI-Verarbeitung, regional isolierter Verschlüsselung, Backup und Disaster Recovery innerhalb des EWR sowie einem verlässlichen Human Handoff inklusive Kontextübergabe. Ergänzt wird dies durch regulatorische Leitplanken und belastbare Nachweise, etwa im Hinblick auf den EU AI Act und Zertifizierungen wie ISO 27001.

So entsteht eine Architektur, die Datenhoheit technisch nachvollziehbar macht. CompanyAI zeigt, wie sich sichere, resiliente und souveräne KI-Kommunikation von Anfang an umsetzen lässt.

Worauf es bei einer verlässlichen KI-Voicebot-Architektur ankommt 

 Bei KI-Voicebots entscheidet nicht nur, was die Lösung kann, sondern auch, wie sie technisch aufgebaut ist. Die folgende Übersicht zeigt, welche Aspekte bei Datenhoheit, Resilienz und regulatorischen Anforderungen von Anfang an berücksichtigt werden sollten. 

✓  Verschlüsselung regional isoliert (eigener EU-Schlüsselring)
✓  Subprozessoren offengelegt und vertraglich EWR-gebunden
✓  KI-Verarbeitung läuft über EU-Endpunkte
✓  Backup und Disaster Recovery innerhalb des EWR
✓  Datenminimierung konfigurierbar (PII-Schwärzung, 30-Tage-Option)

✓  Verlässlicher Human Handoff mit Kontextübergabe
✓  Kontrolliertes Routing / Failover (Managed SBC)

✓  KI-Transparenzpflicht erfüllt (EU AI Act)
✓  NIS2-Anforderungen berücksichtigt (sofern anwendbar)
✓  Zertifizierungen wie ISO 27001


Datenhoheit beim KI-Voicebot von Anfang an mitdenken 🔐

Sie möchten einen KI-Voicebot einsetzen und dabei die Kontrolle über Ihre Daten behalten? Dann sollte die technische Architektur von Beginn an mitgedacht werden. Gemeinsam betrachten wir Datenflüsse, Verarbeitungs- und Speicherorte, Verschlüsselung, Subprozessoren sowie Übergaben und Rückfallmechanismen. So entsteht eine Voicebot-Lösung, bei der Datensicherheit, Datenhoheit und Resilienz nicht nachträglich ergänzt werden, sondern von Anfang an Teil des Konzepts sind.


Weitere Artikel

Über IT-News auf dem Laufenden bleiben

Einmal im Monat informieren wir zu aktuellen Trend-Themen, News und Veranstaltungen aus der IT-Welt. Zusätzlich erhalten Sie im Bedarfsfall Sondernewsletter, falls es aktuelle Entwicklungen oder Sicherheitsrisiken nicht zulassen, Ihnen diese Informationen bis zum nächsten planmäßigen Newsletter vorzuenthalten.

Unsere Datenschutzhinweise, die Sie umfassend über unsere Datenverarbeitung und Ihre Datenschutzrechte informieren, finden Sie hier. 

Willkommen an Bord! Bitte halten Sie sich fest, während wir durch den Datenstrom segeln.