EVOLVE 2026 Insights: Cybersecurity und Digitale Souveränität im Fokus
Cyberangriffe werden schneller, Abhängigkeiten größer und Compliance-Anforderungen strenger. Im dritten Teil unserer Mini-Serie stellen wir die...
KI, Cybersecurity, moderne Infrastruktur und digitale Souveränität stellen Unternehmen vor neue Entscheidungen. Fabian Paul blickt auf die EVOLVE 2026 zurück und zeigt, welche Erkenntnisse besonders prägnant für ihn waren.
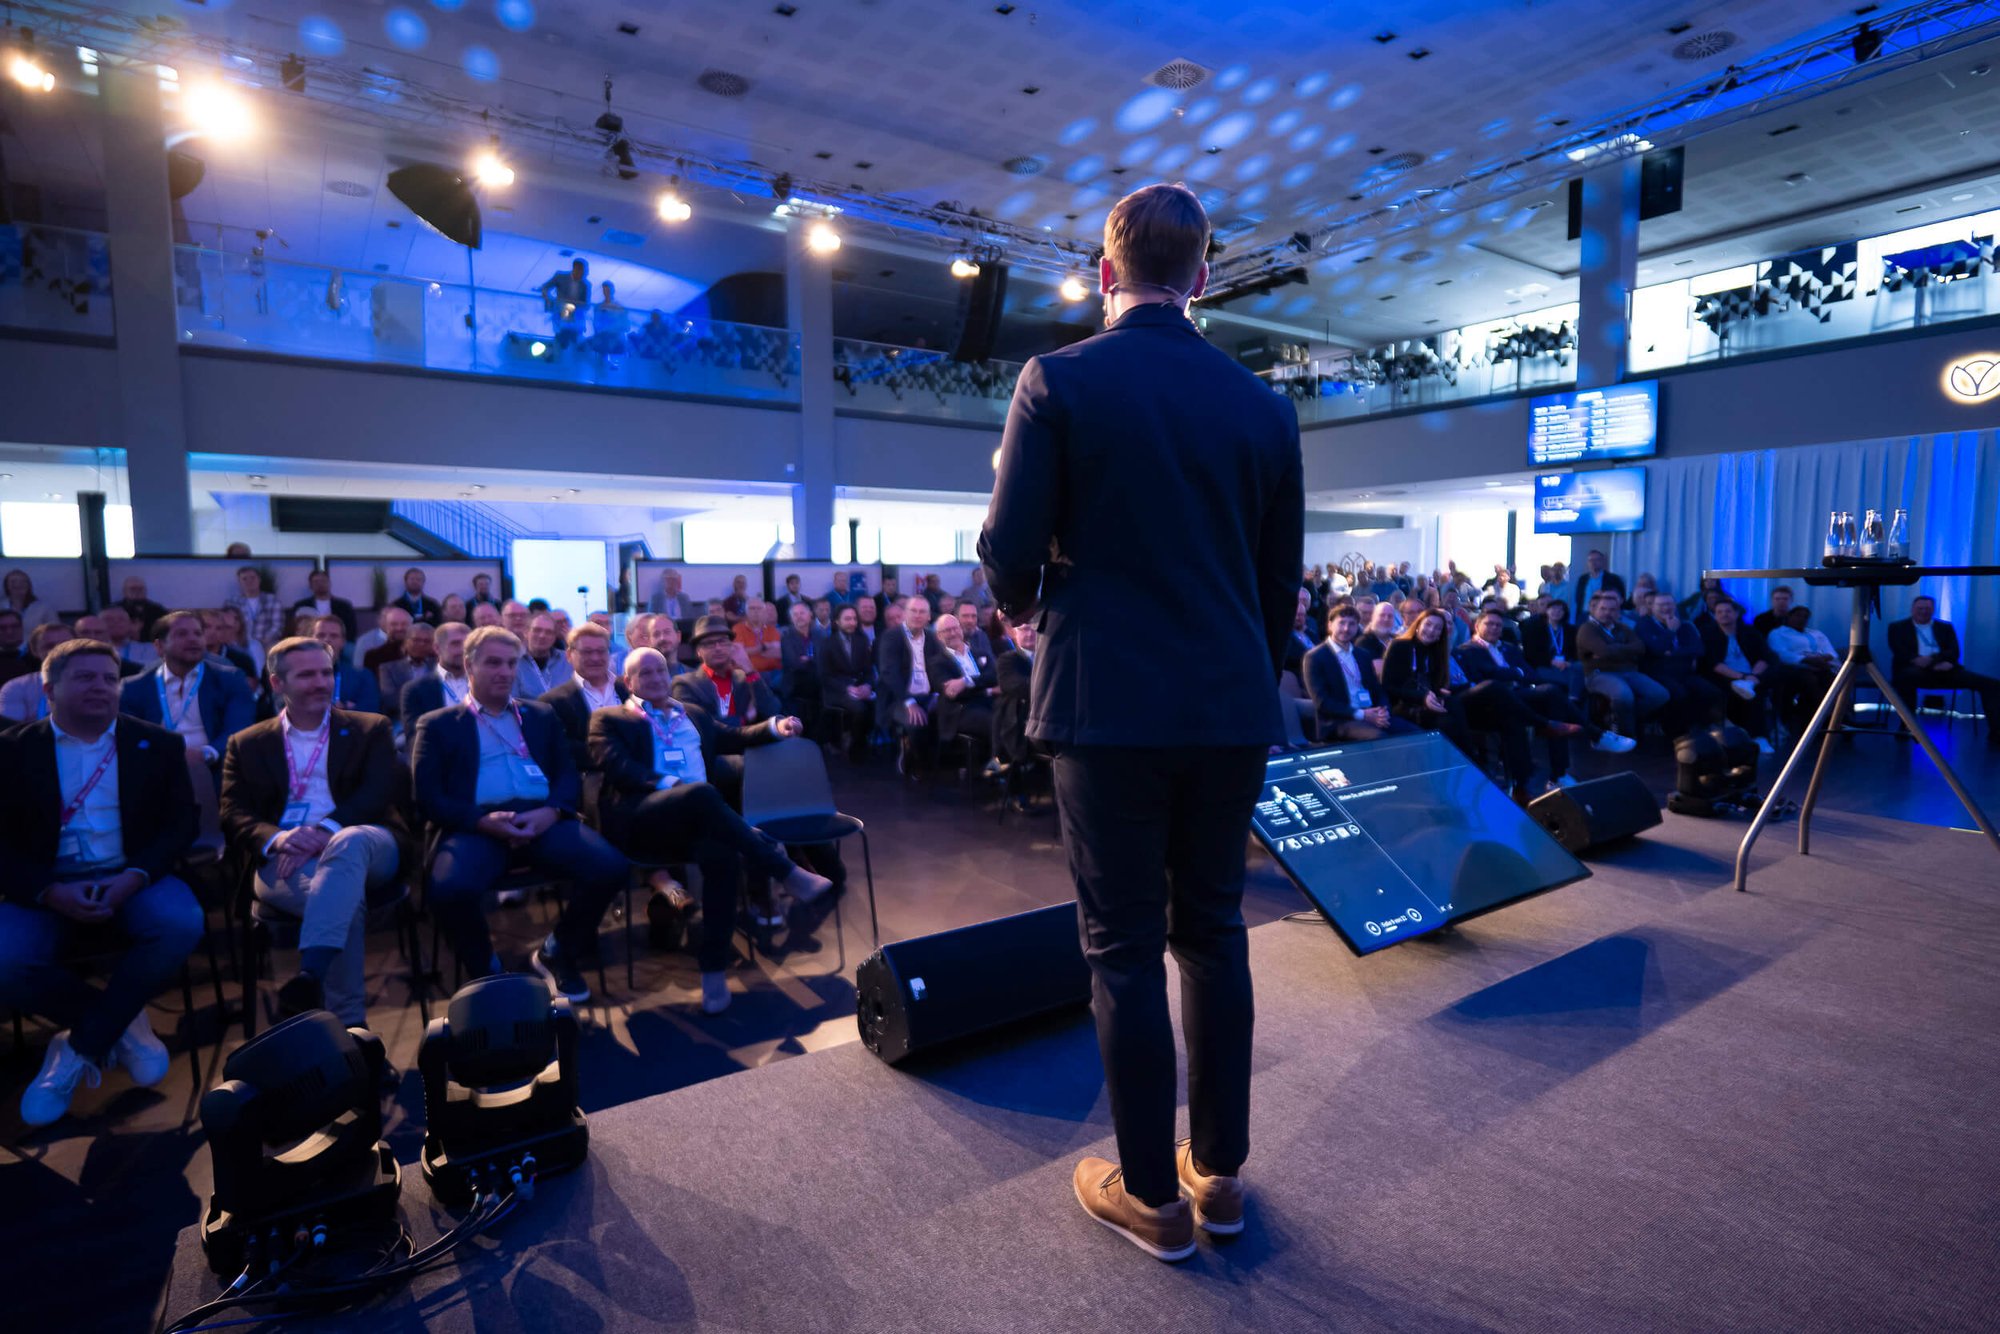
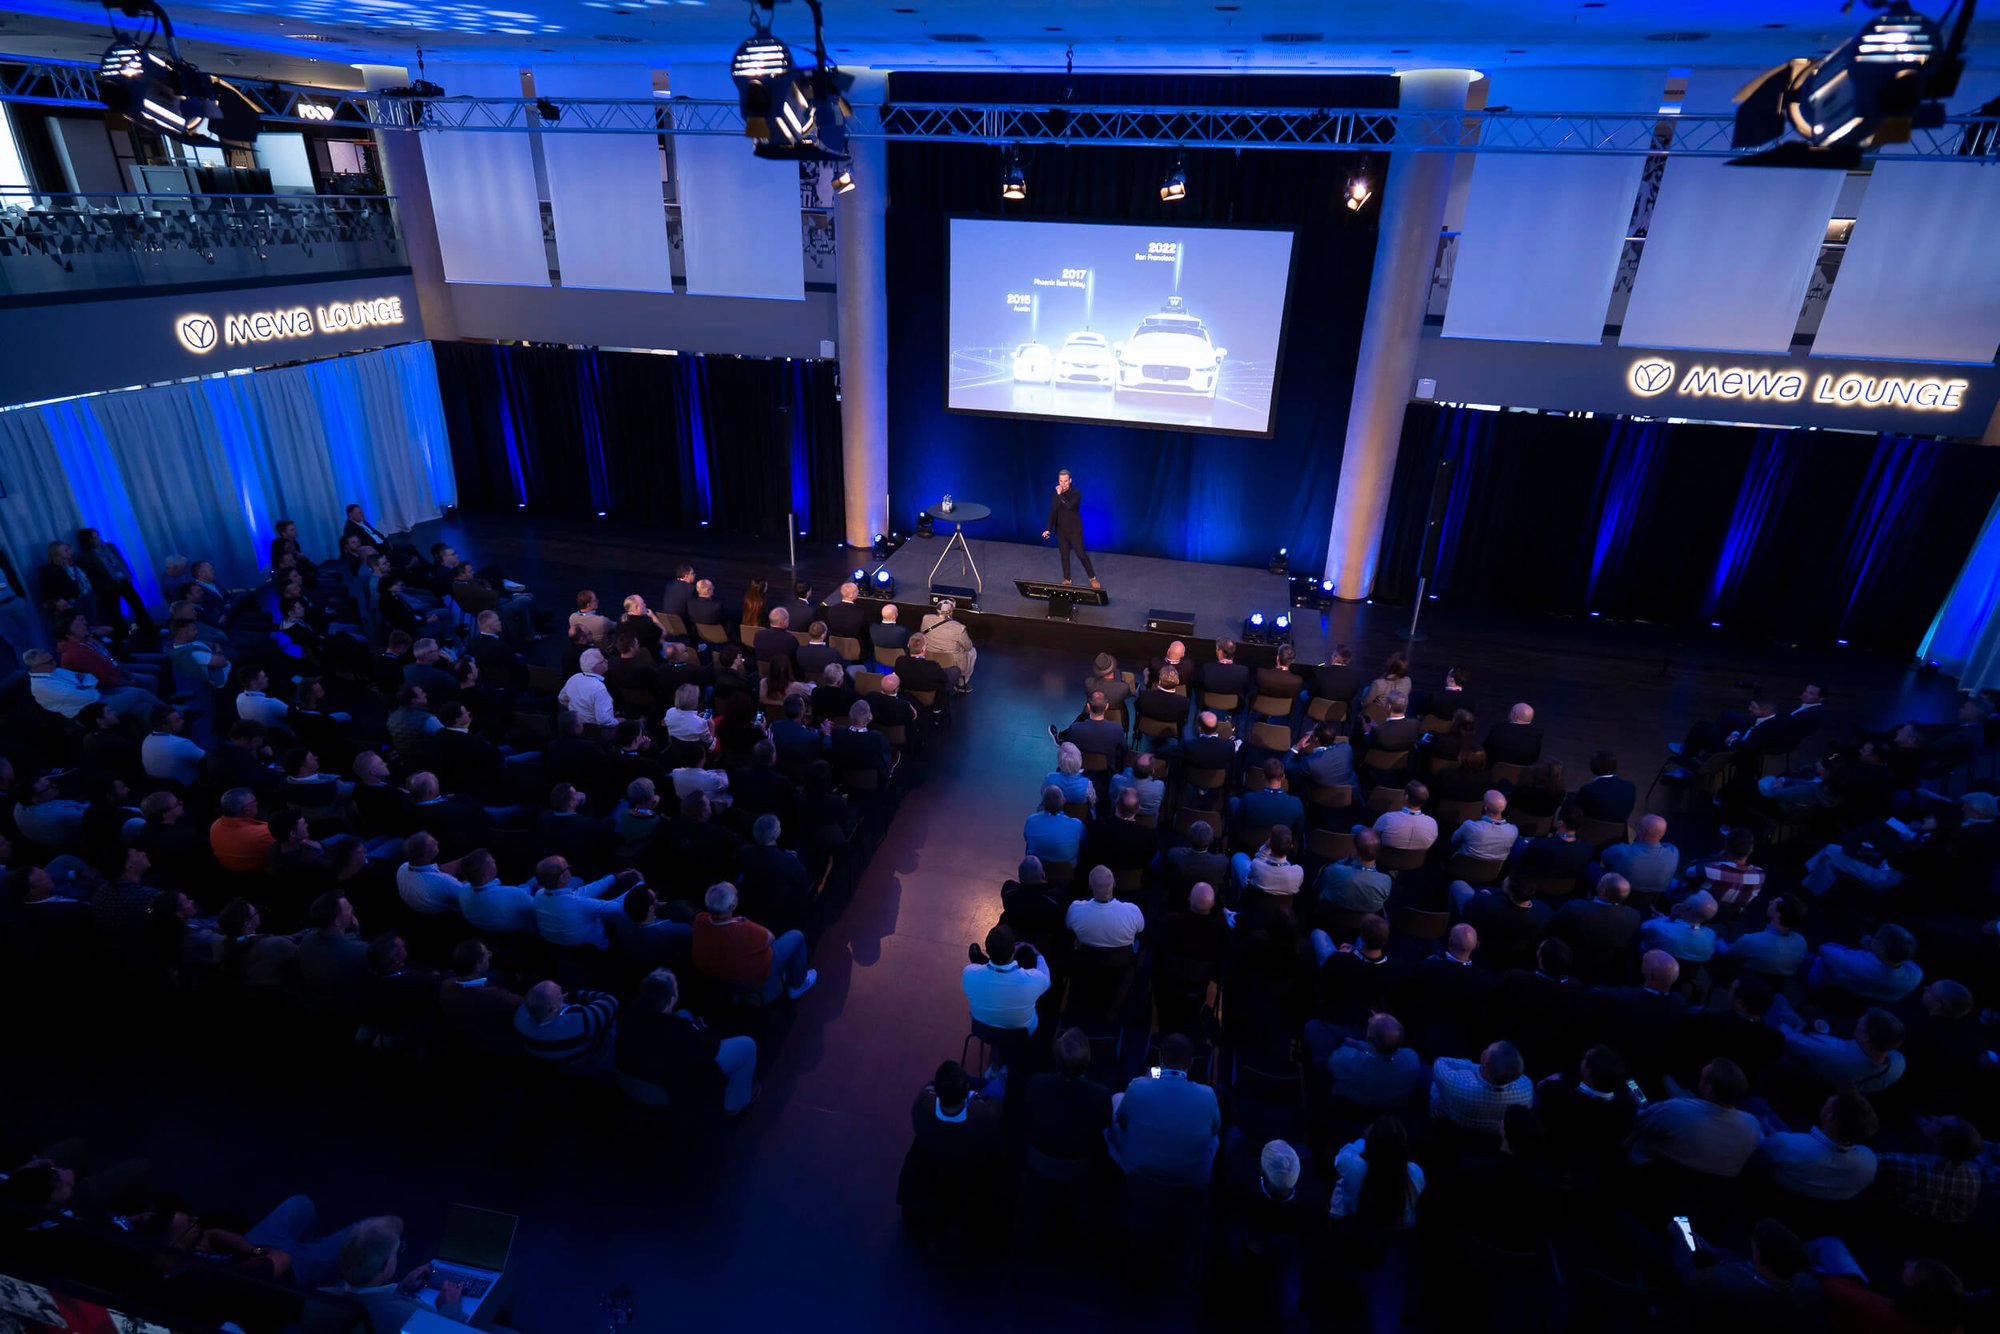
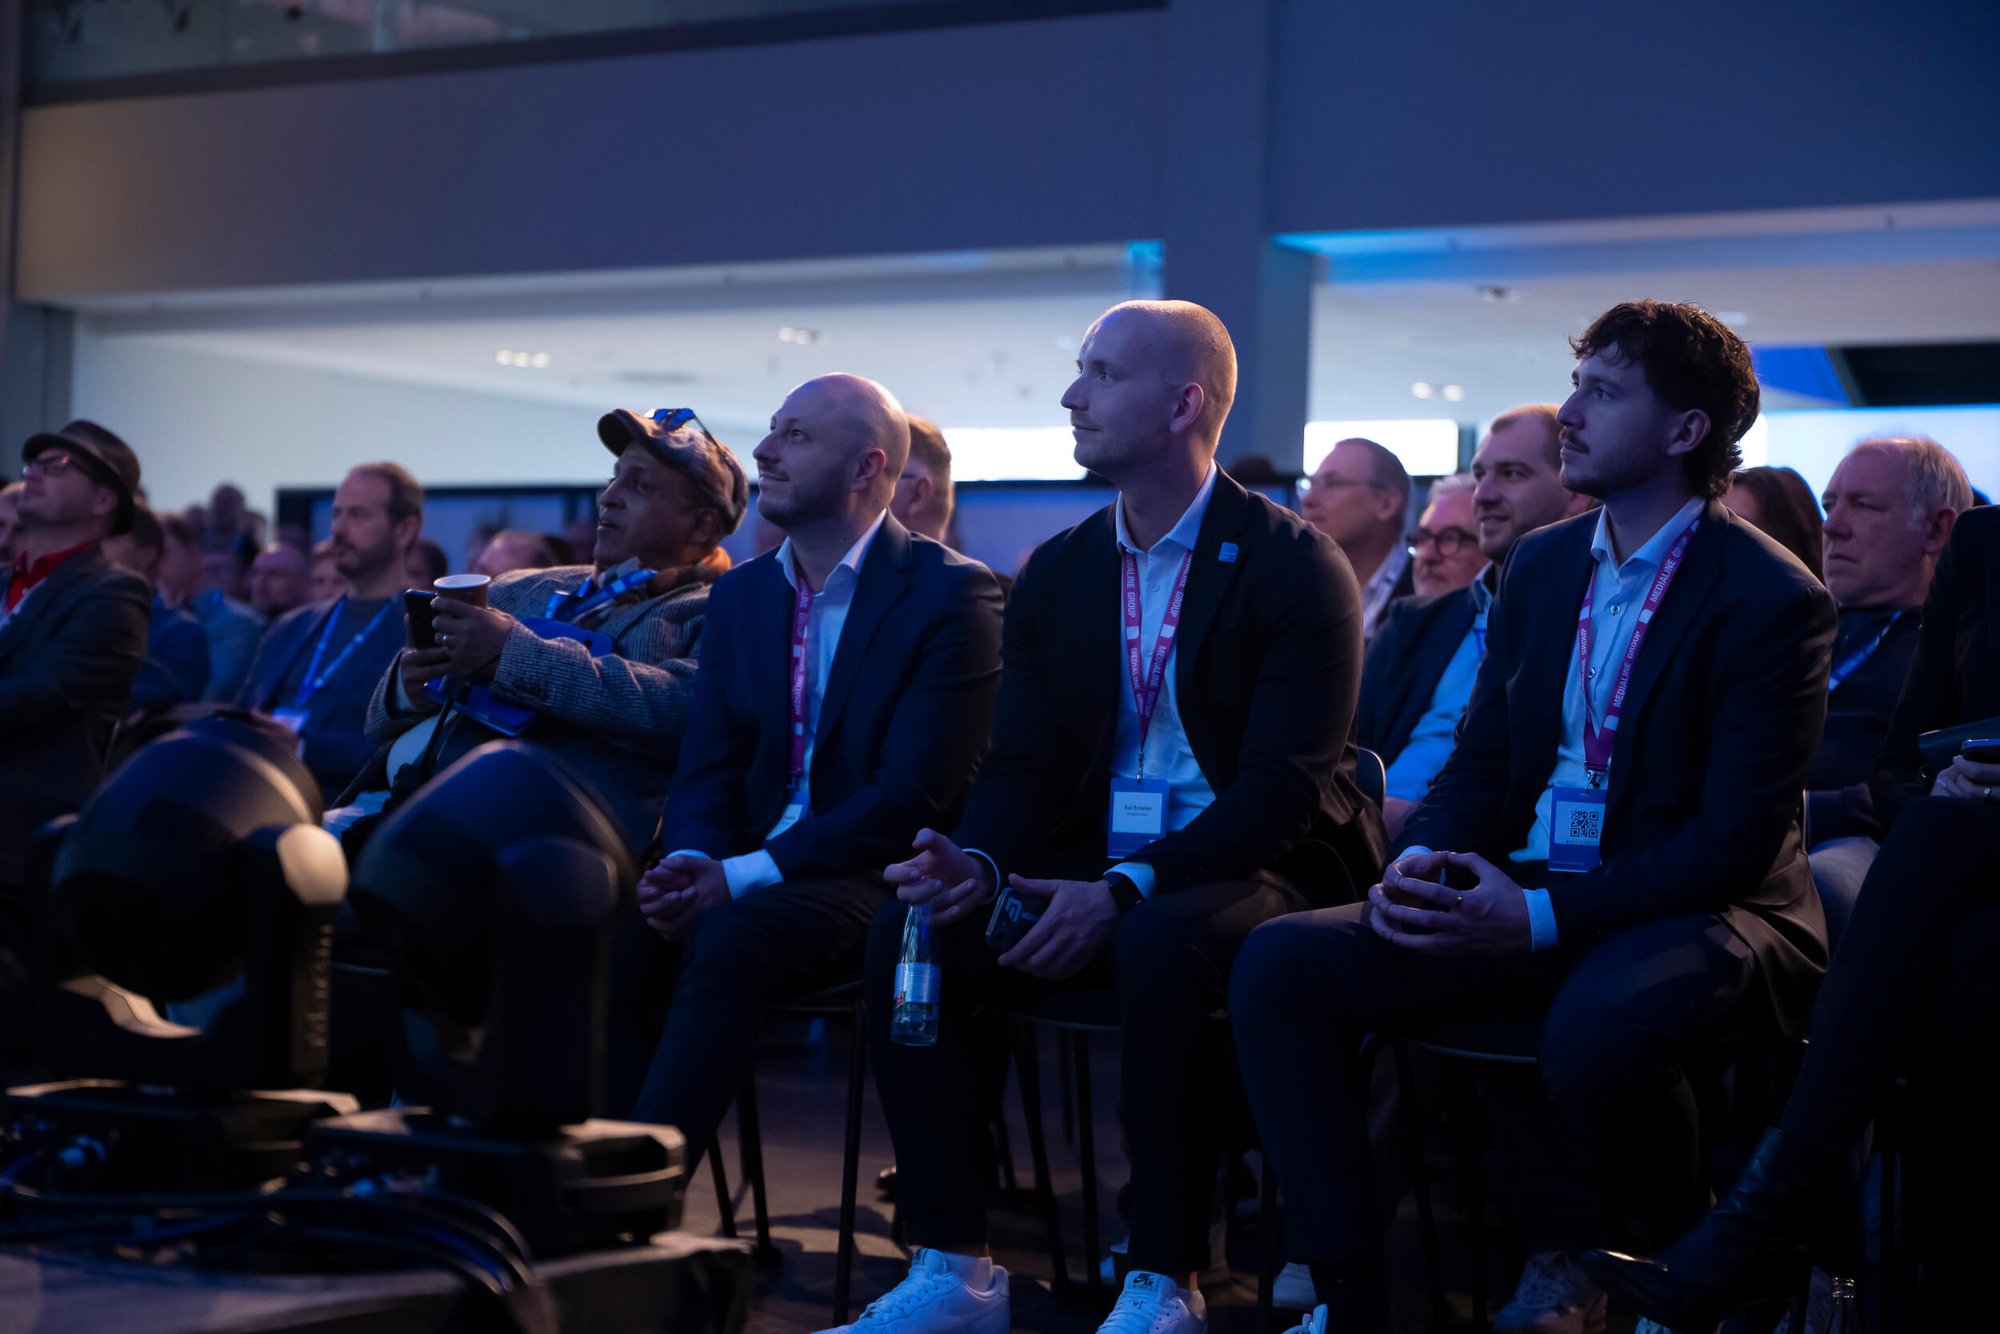
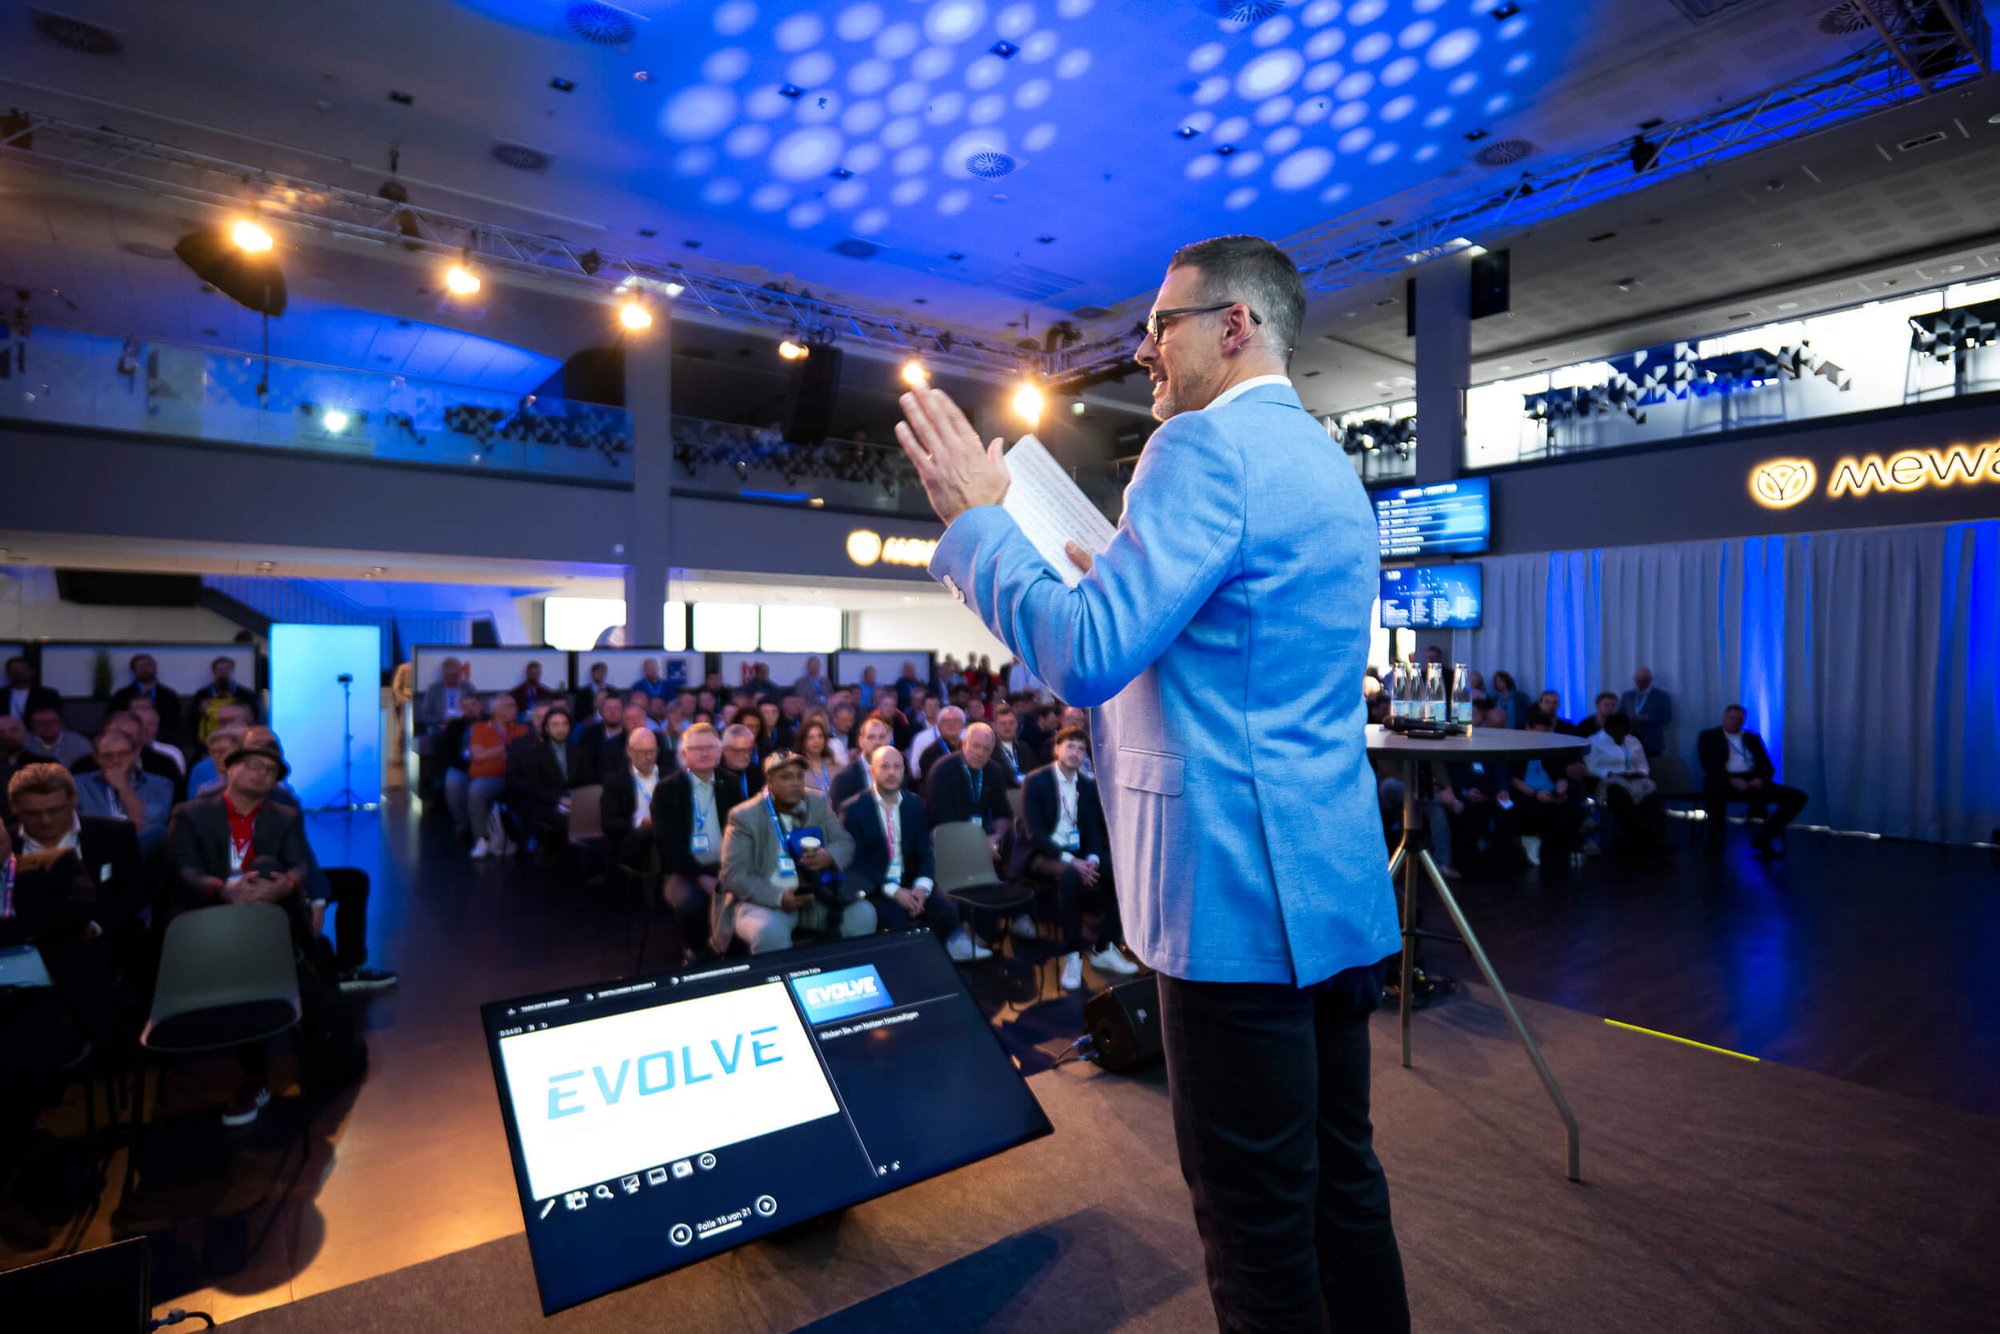
01. Oktober 2026, MEWA Arena in Mainz. Wo normalerweise der 1. FSV Mainz 05 auf dem Rasen steht, dreht sich heute alles um IT. Rund 1.000 Anmeldungen, über 20 Workshops, zahlreiche Technologiepartner und mittendrin unser Medialine Solutions Hub.
Mein Platz an diesem Tag ist im Security-Bereich, gemeinsam mit meine Kolleginnen und Kollegen aus dem Security-Team. Wir wollen zeigen, wie Unternehmen ihre IT wirksam absichern können und welche Rolle moderne Sicherheitsarchitekturen dabei spielen.
Dabei interessiert mich vor allem, welche Fragen unsere Besucher mitbringen. Denn in meiner täglichen Arbeit als Account Manager bei Medialine Security geht es selten nur um eine bestimmte Technologie: Meistens beginnt ein Gespräch damit, dass jemand eine Herausforderung schildert, für die er eine verlässliche Lösung sucht.
Und genau das ist für mich eines der Kernelemente der EVOLVE: man kommt miteinander ins Gespräch, kann sich Zeit nehmen, Fragen stellen und unterschiedliche Perspektiven kennenlernen. Dass sich viele dieser Gespräche um Künstliche Intelligenz drehen würden, war abzusehen. Wie eng KI inzwischen mit IT-Security, Infrastruktur und unternehmerischer Verantwortung zusammenhängt, wurde schon bei der Eröffnung deutlich.
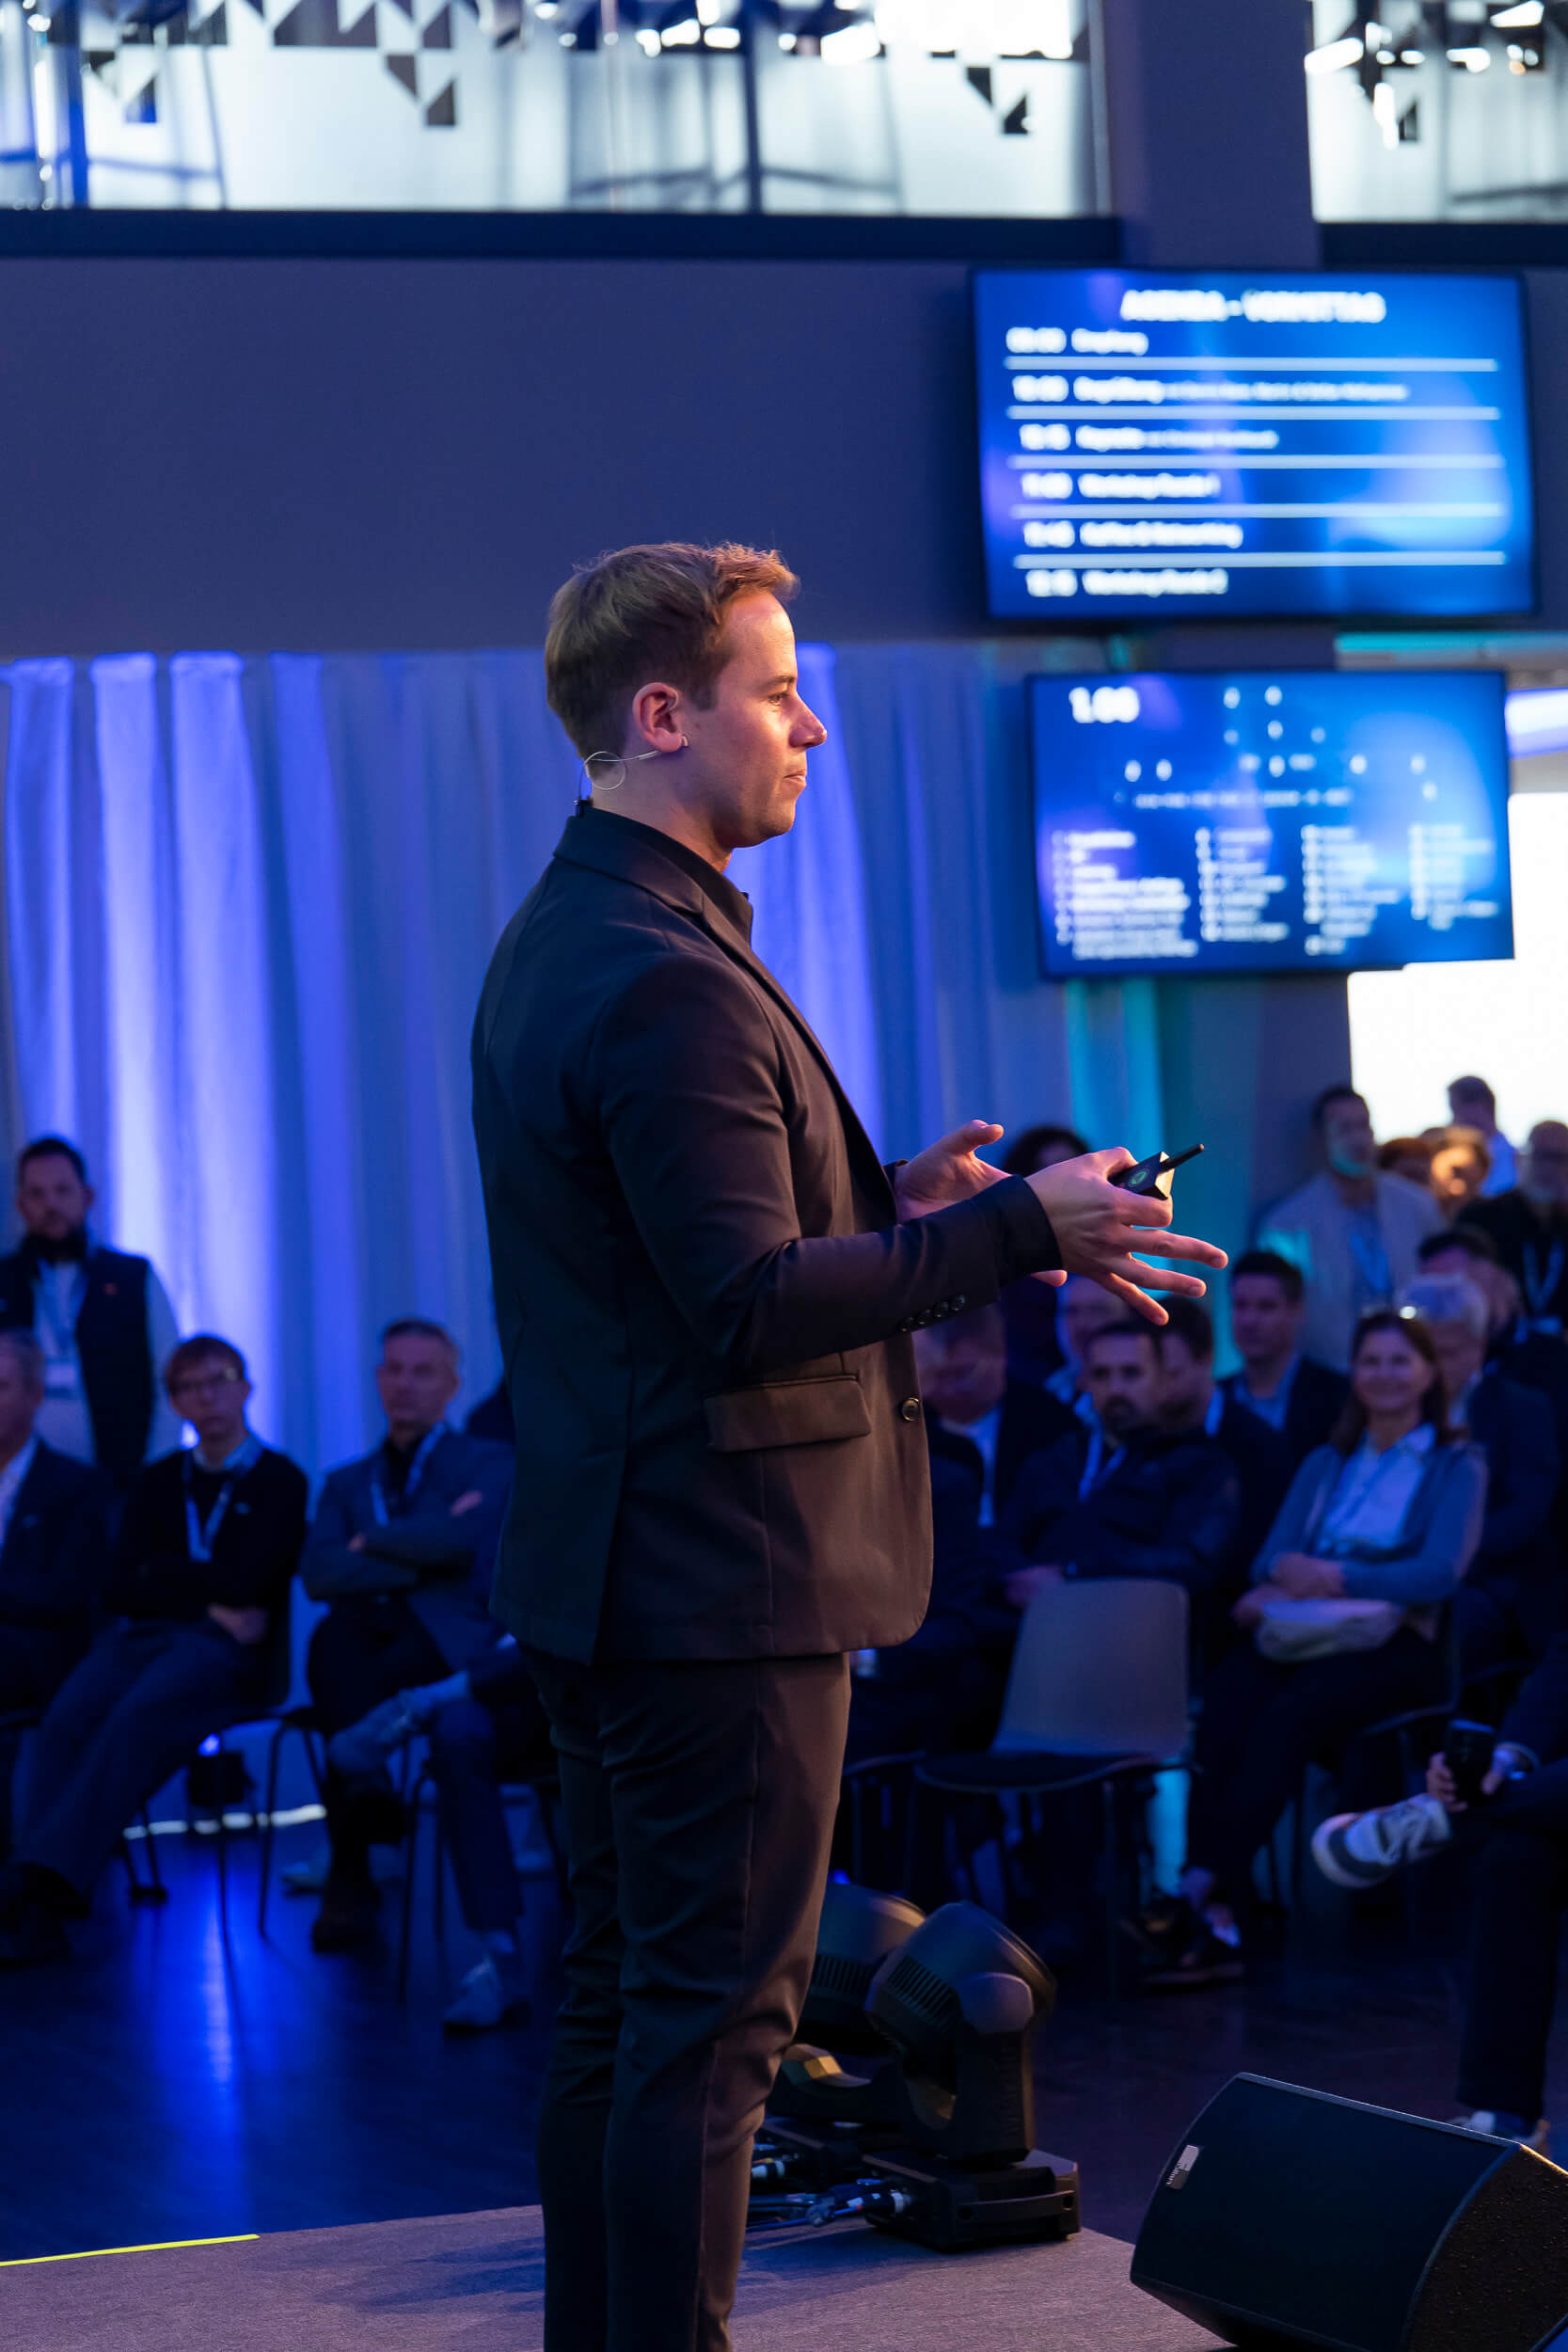
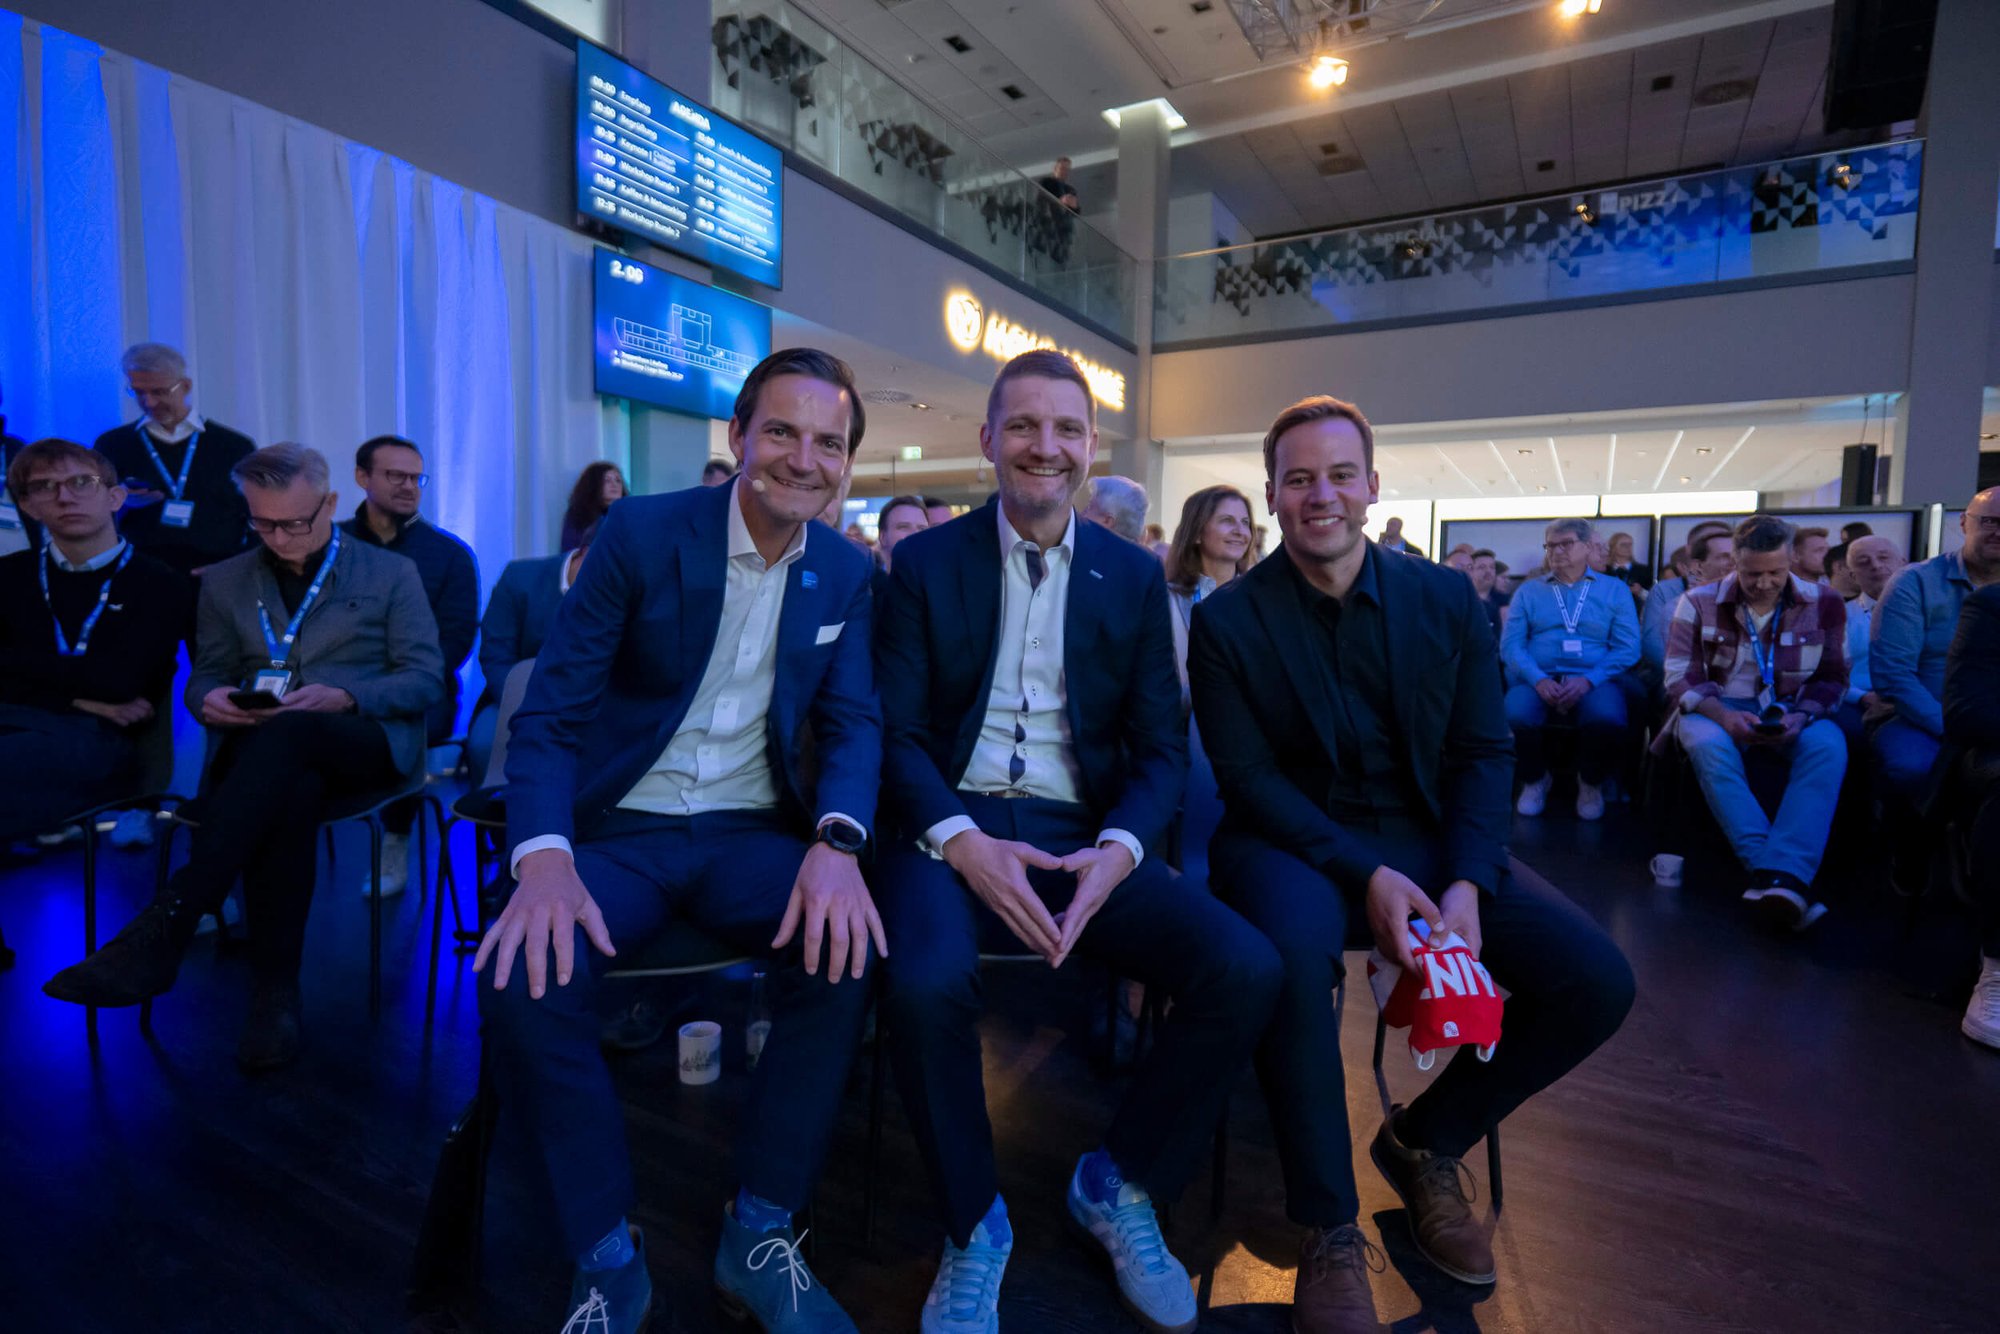
Zum Auftakt der vierten EVOLVE ordnen Martin Hörhammer, CEO der Medialine Group, und Stefan Hörhammer, COO der Medialine Group, die Themen des Tages in einen größeren Zusammenhang ein. Digitalisierung ist längst zur Führungsaufgabe geworden. Unternehmen müssen sich zunehmend damit auseinandersetzen, wie sich Arbeit, Prozesse und Wertschöpfung grundsätzlich verändern.
Dahinter steckt ein grundlegender Gedanke: Wir haben uns über Jahrzehnte an bestimmte Arbeitsweisen gewöhnt, viele Prozesse digitalisiert und unsere IT-Landschaften entsprechend aufgebaut. Doch was passiert, wenn neue Technologien diese Abläufe nicht nur beschleunigen, sondern grundsätzlich verändern können?
Besonders die Entwicklung von KI zeigt, wie schnell sich die Anforderungen verschieben. Während vor einem Jahr noch Chatbots im Mittelpunkt standen, sprechen wir inzwischen über digitale Mitarbeitende, die eigenständig komplexe Aufgaben übernehmen.
Für mich ist dabei entscheidend, dass Unternehmen nicht den Überblick verlieren. Nur weil eine Technologie etwas ermöglicht, muss sie nicht automatisch zur bestehenden Organisation passen. Diese Unterscheidung begegnet mir auch regelmäßig in der Security-Beratung.
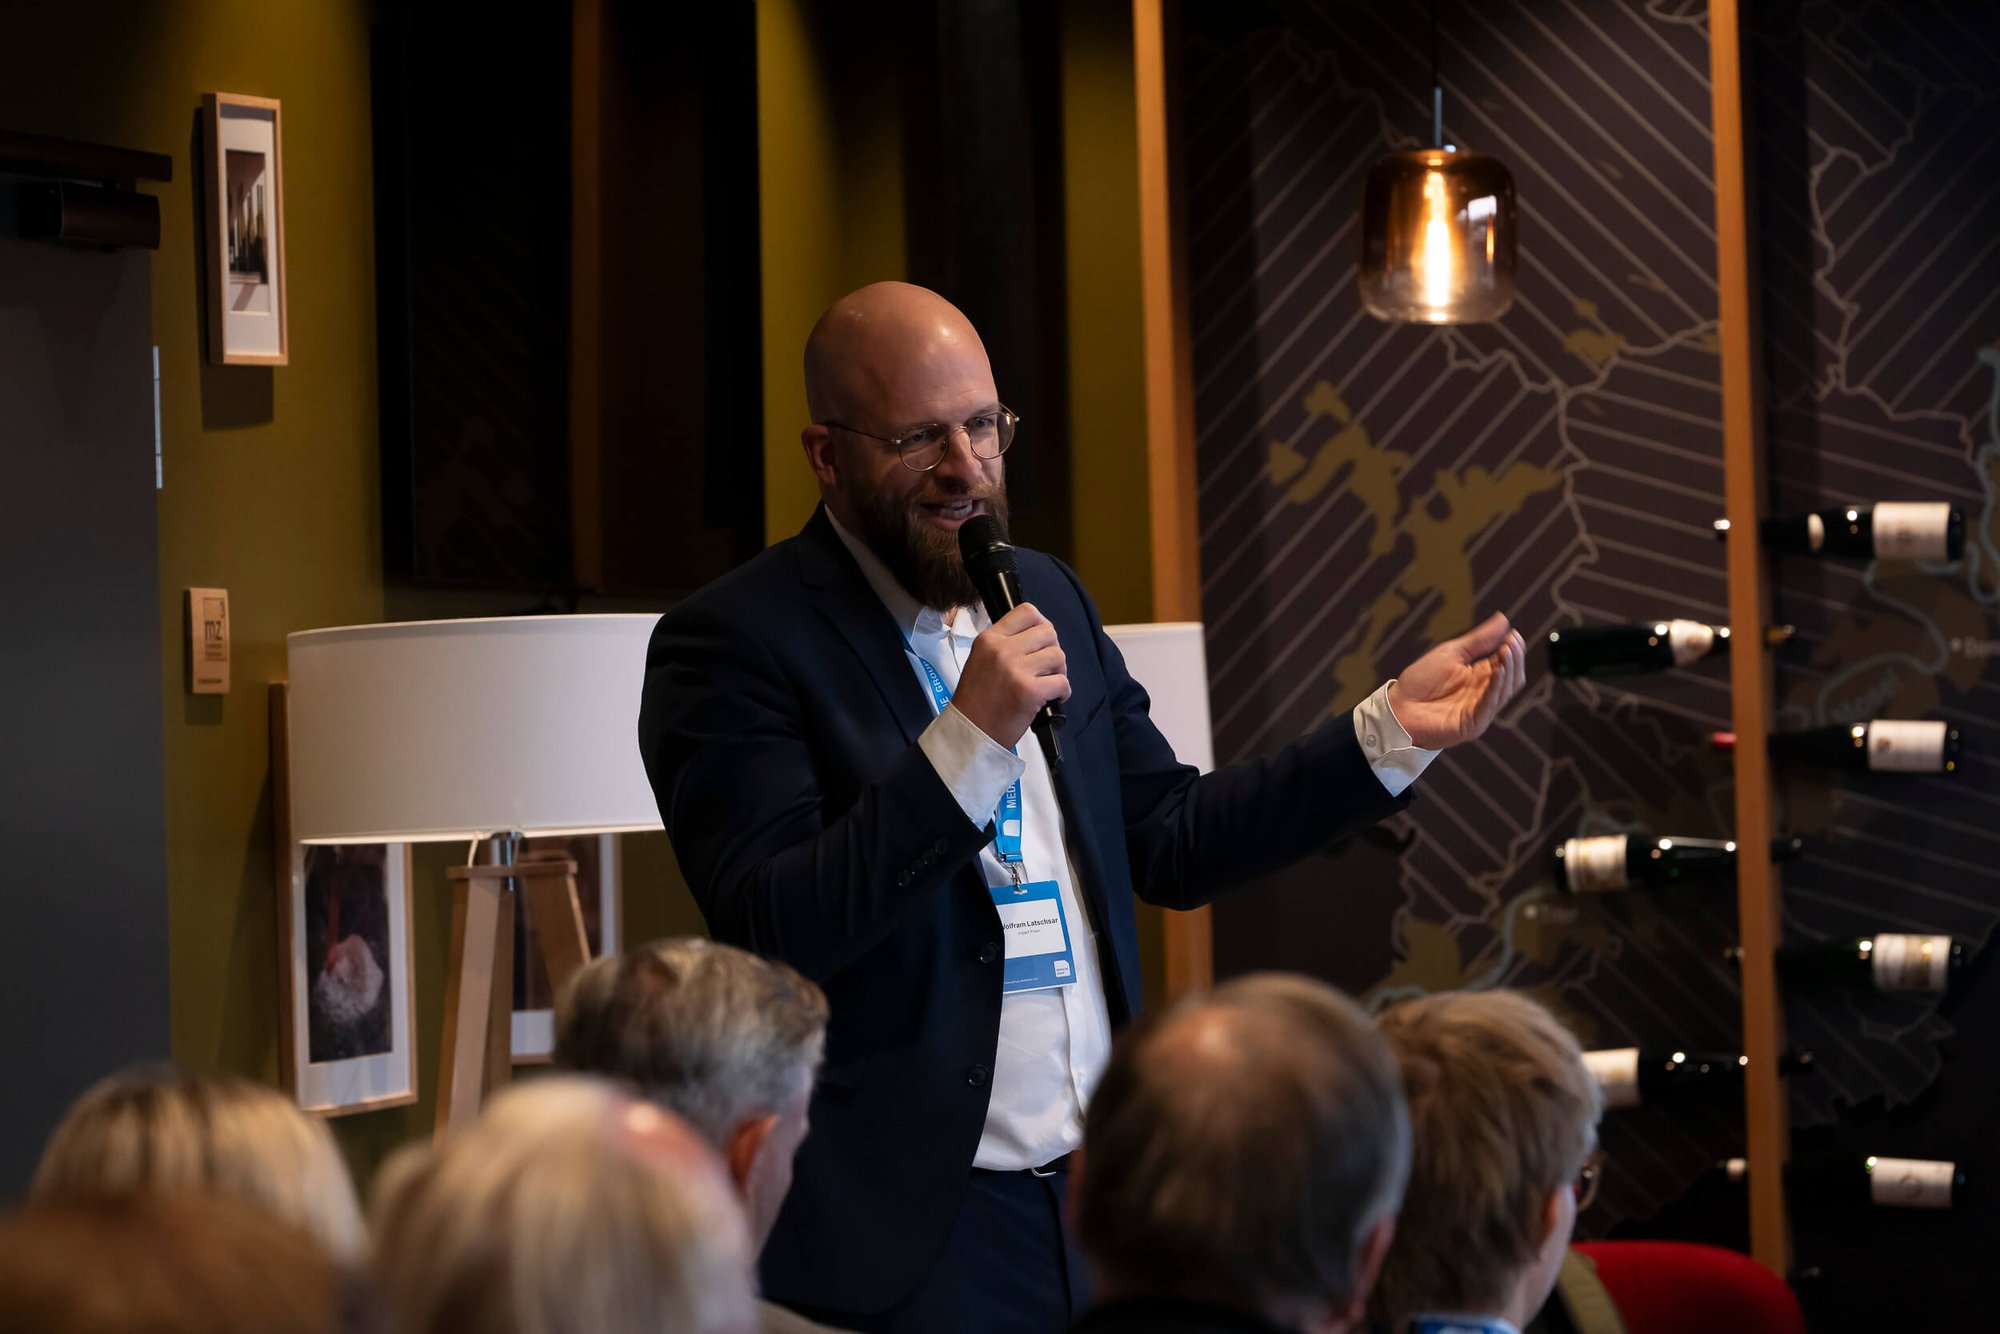
Mit Christoph Burkhardt, Unternehmer, AI Architect und Tech- und Data-Strategist, kommt anschließend eine Perspektive aus dem Silicon Valley auf die Bühne. Seine Keynote „The House of AI – Hybride Architektur, die skaliert, was wirklich zählt“ beschäftigt sich mit der Frage, wie Unternehmen ihre Strukturen auf eine Zukunft mit KI vorbereiten. Eine seiner Aussagen bleibt bei mir hängen:
"Transformation is a long chain of small decisions."
Ich finde diesen Gedanken sehr treffend. Gerade bei komplexen IT-Projekten entsteht Veränderung selten durch eine einzige große Entscheidung. Viel häufiger sind es viele kleine Schritte, die am Ende den Unterschied machen.
Burkhardt stellt außerdem die Frage, ob wir mit KI tatsächlich bessere Prozesse schaffen oder lediglich bestehende Abläufe beschleunigen. Wenn ein KI-Assistent beispielsweise dafür sorgt, dass Mitarbeitende noch mehr E-Mails schreiben, ist damit nicht unbedingt etwas gewonnen. Vielleicht wäre es sinnvoller, die zugrunde liegende Kommunikation ganz anders zu organisieren.
Ein weiterer Punkt betrifft das Zusammenspiel von Mensch und Maschine. KI kann große Mengen an Informationen verarbeiten, Muster erkennen und Ergebnisse erzeugen. Aber wer bewertet diese Ergebnisse? Wer entscheidet, welche Konsequenzen daraus entstehen? Burkhardt bringt es auf den Punkt:
"AI generates Output. Humans create Outcome."
Darüber hinaus stellt sich die Frage, wer festlegt, was ein KI-System überhaupt darf. Denn je selbstständiger intelligente Systeme handeln, desto wichtiger werden klare Berechtigungen, nachvollziehbare Entscheidungen und eine Sicherheitsarchitektur, die diese neue Arbeitsweise berücksichtigt. Burkhardt spricht in diesem Zusammenhang von einer „Architecture of Trust“.
Damit trifft er einen wesentlichen Bestandteil moderner IT-Security: Vertrauen braucht eine belastbare Grundlage.

Nach den Impulsen auf der Bühne geht es im Medialine Solutions Hub deutlich näher an die Praxis.
Unsere verschiedenen Teams präsentieren hier ihre Expertise aus den Bereichen Communications, Security, KI & Business Solutions, CompanyCloud, Endpoint und Infrastructure. Dazu kommen zahlreiche Technologiepartner, mit denen wir gemeinsam an Lösungen für unsere Kunden arbeiten. Es ist die Vielfalt der Ansprechpartner, die es ausmacht: Hersteller, technische Spezialisten, Vertriebskollegen und Kunden betrachten dieselben Herausforderungen aus unterschiedlichen Blickwinkeln. Man muss nicht bei jeder Frage sofort einer Meinung sein. Häufig entsteht der größte Nutzen gerade dann, wenn man gemeinsam genauer hinschaut.
Ich bin mit meinen Kollegen im Security-Bereich vertreten. Für mich beginnt gute Beratung deshalb mit Zuhören.
Erst wenn diese Fragen beantwortet sind, lässt sich sinnvoll über Technologien sprechen. Gerade bei gewachsenen IT-Umgebungen ist das wichtig. Viele Unternehmen haben bereits in Firewalls, Endpoint Protection, E-Mail-Security und Identity Management investiert. Trotzdem können Sicherheitslücken zwischen diesen einzelnen Komponenten entstehen.
Die Herausforderung besteht darin, aus vorhandenen Schutzmaßnahmen ein funktionierendes Gesamtsystem zu machen.
Ein gutes Beispiel dafür ist Remote-Ransomware, mit der ich mich bereits in meinem Blogbeitrag zu Microsoft 365 und Sophos Fusion beschäftigt habe.
Dabei muss der Schadcode nicht zwangsläufig auf dem betroffenen Server ausgeführt werden. Angreifer können auch von einem kompromittierten Gerät aus über Netzwerkfreigaben Dateien verschlüsseln. Für einzelne Sicherheitskomponenten sehen diese Vorgänge zunächst möglicherweise wie gewöhnliche Zugriffe aus.
Daran wird deutlich, warum moderne Cybersecurity über die reine Erkennung bekannter Schadsoftware hinausgehen muss.
Parallel zum Geschehen im Solutions Hub bieten vier Workshop-Runden die Möglichkeit, einzelne Themen weiter zu vertiefen.
Das Programm reicht von KI-Agenten und Automatisierung über moderne Cloud-Architekturen bis zu konkreten Cybersecurity-Szenarien. Themen wie Sophos Fusion, identitätsbasierte Angriffe, automatisierte Pentests und sichere Datenwiederherstellung zeigen, wie unterschiedlich die Anforderungen an IT-Sicherheit inzwischen sind.
Auch die Verbindung zwischen KI und Cybersecurity zieht sich durch das Programm: Einerseits kann KI helfen, Angriffe schneller zu erkennen und Sicherheitsprozesse zu unterstützen. Andererseits entstehen durch KI-Anwendungen selbst zusätzliche Angriffsflächen.
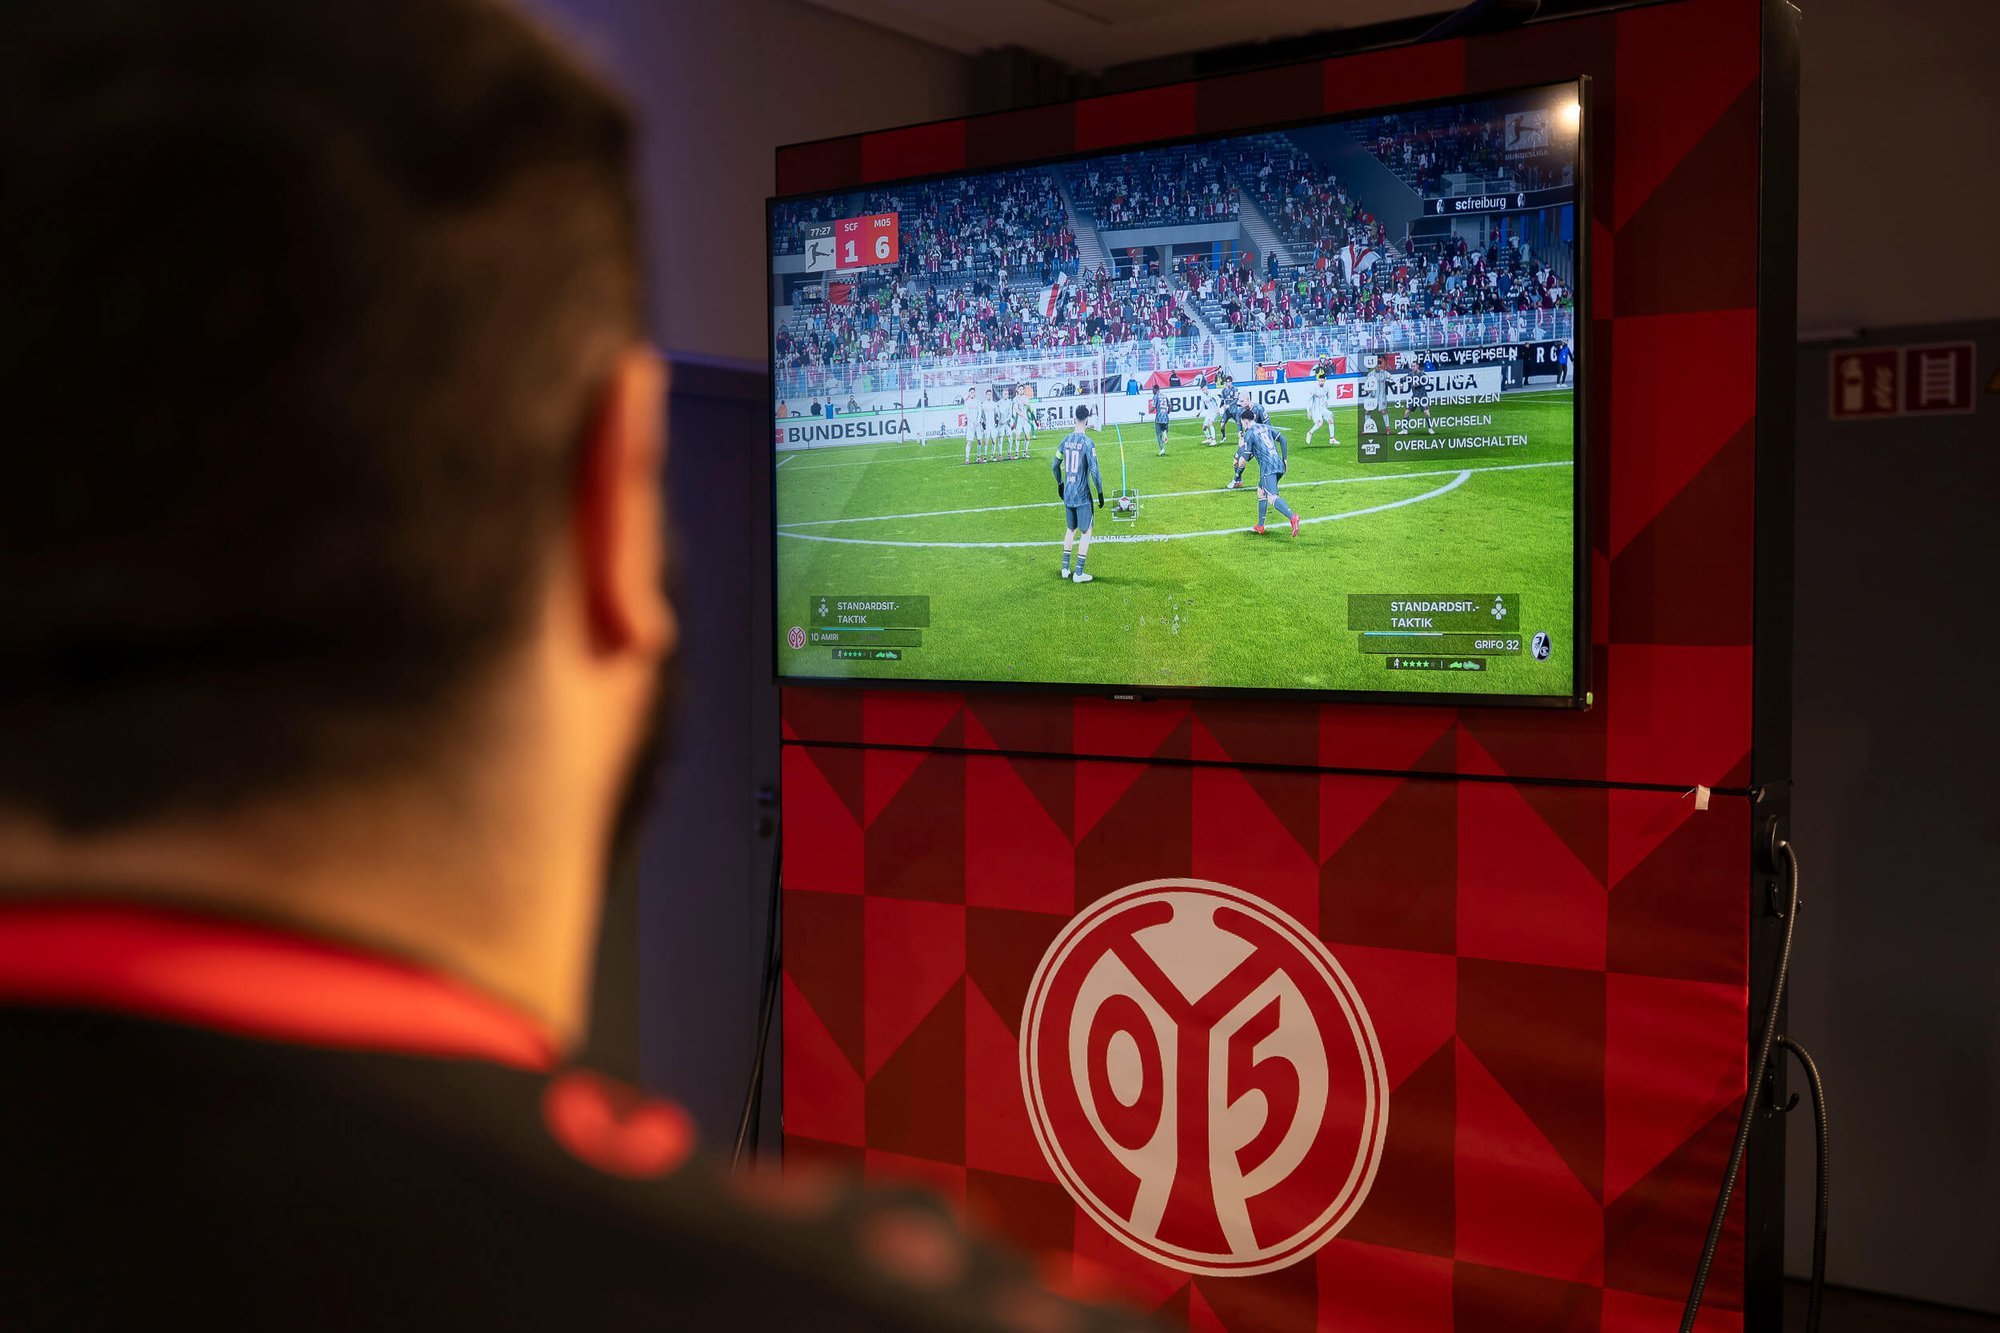
Und auch abseits der fachlichen Themen passt der Rahmen: Mit der GameZone, dem Blick ins Stadion und dem Besuch der Mainz-05-Profis Jae-sung Lee und Kaishū Sano bietet die MEWA Arena zwischendurch reichlich Gelegenheit, den Kopf freizubekommen.
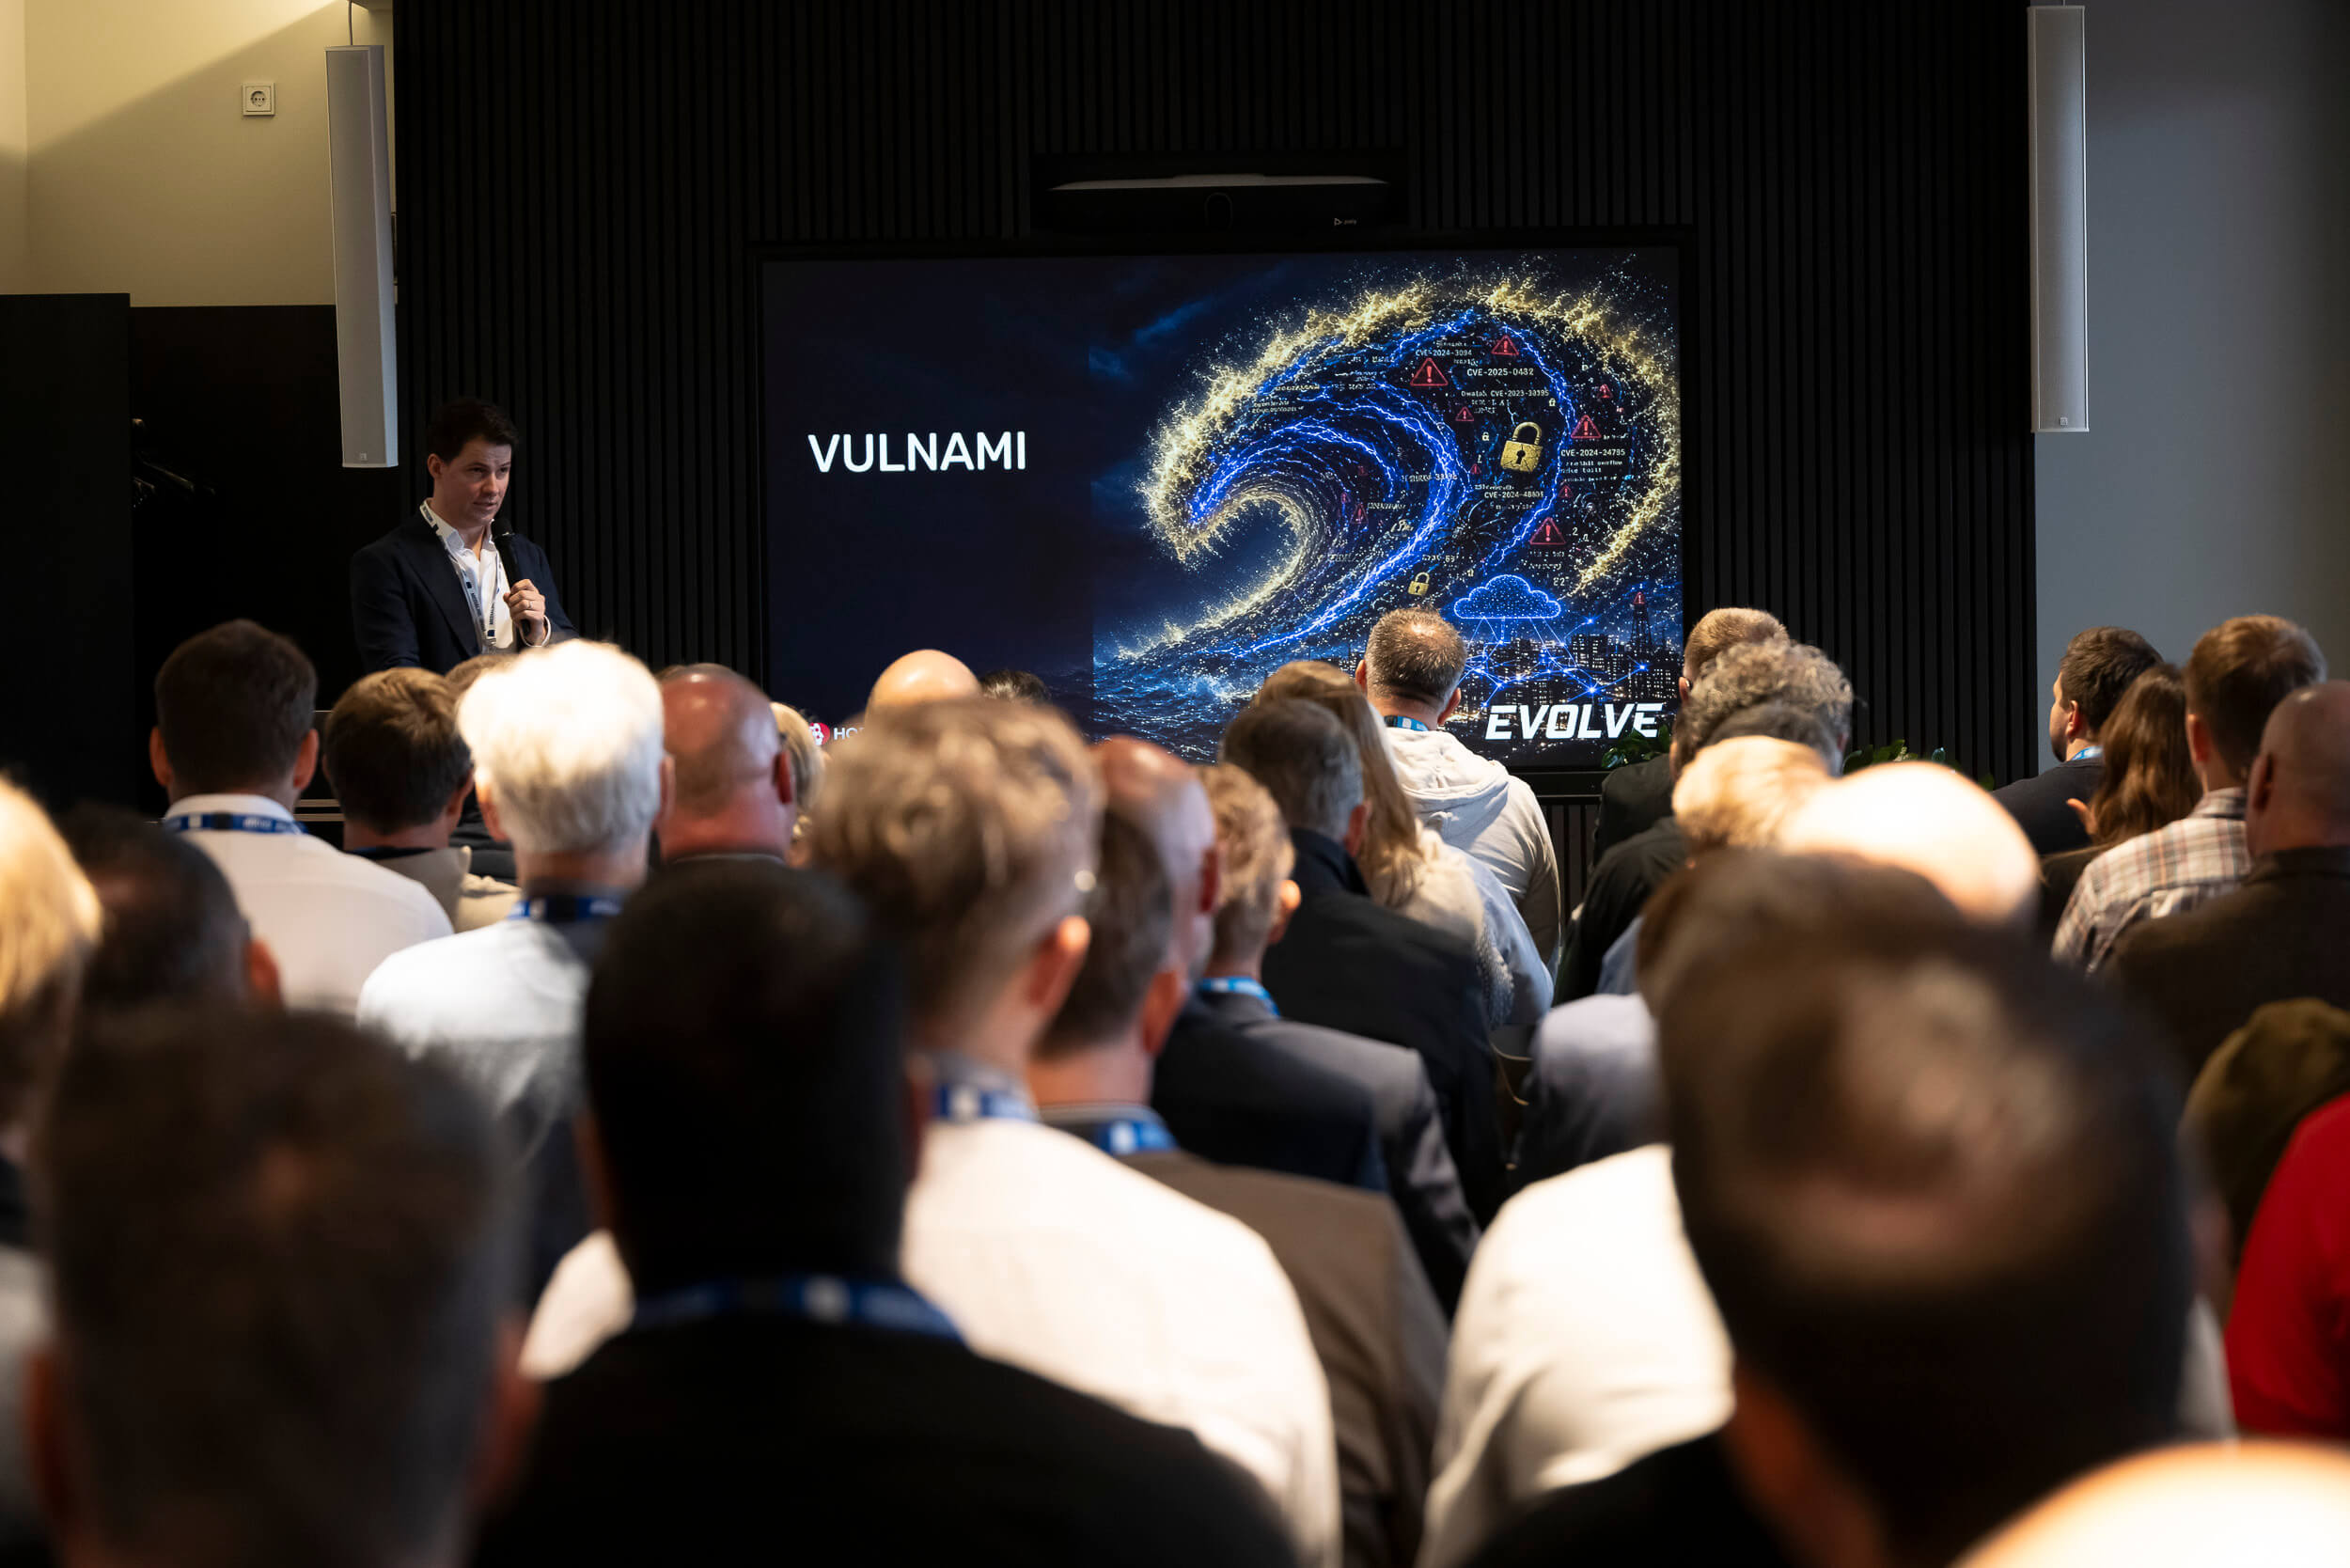
Zum Abschluss des Tages greift Martin Hörhammer in seiner Closing-Keynote „Control your Intelligence“ viele Gedanken vom Vormittag wieder auf und führt sie zusammen.
Seine zentrale Botschaft: KI entwickelt sich vom einzelnen Werkzeug zu einem Bestandteil der Unternehmensinfrastruktur.
Dafür beschreibt er vier Ebenen, die künftig nicht mehr getrennt voneinander gedacht werden sollten, sondern zusammenspielen müssen: Intelligence, Compute, Data und Trust.
Während Intelligence die Modelle, Agenten und Automatisierung umfasst, stellt Compute die notwendige Rechenleistung bereit. Data bildet die Wissensgrundlage, und Trust sorgt mit Identity, Security und Governance für den kontrollierten Einsatz.
Besonders der letzte Punkt ist aus meiner Sicht entscheidend.
Wenn KI-Agenten selbstständig Aufgaben ausführen, benötigen sie Zugriff auf Unternehmensdaten, Anwendungen und Schnittstellen. Damit entstehen ähnliche Sicherheitsfragen wie bei menschlichen Mitarbeitern: Wie werden Aktivitäten kontrolliert? Und was passiert, wenn ein Zugang kompromittiert wird?
Martin unterscheidet dabei zwei Perspektiven: Security für KI und KI für Security.
Bei Security für KI geht es darum, die intelligenten Systeme selbst abzusichern. KI für Security beschreibt dagegen den Einsatz von Künstlicher Intelligenz zur Erkennung und Abwehr von Cyberangriffen. Beide Richtungen werden wichtiger, denn auch Angreifer nutzen KI, um ihre Methoden weiterzuentwickeln.
Ein weiterer Schwerpunkt der Closing-Keynote ist die digitale Souveränität. Martin formuliert dazu einen Satz, den ich besonders passend finde:
„Souveränität bedeutet, jederzeit eine Wahl zu haben!“
Es geht also nicht darum, grundsätzlich jede Anwendung im eigenen Rechenzentrum betreiben zu müssen. Entscheidend ist, dass Unternehmen bewusst bestimmen können, welche Daten und Workloads in welcher Umgebung verarbeitet werden.
Wie das funktionieren kann, zeigt das Praxisbeispiel der eurodata AG. Vorstand Ralf Hensel erläutert im Gespräch mit Martin, wie sein Unternehmen eigene Rechenzentren, Colocation sowie Public und Private Cloud miteinander verbindet.
Für mich ist das ein nachvollziehbarer Ansatz. Sicherheitsanforderungen, Wirtschaftlichkeit, Performance und betriebliche Möglichkeiten müssen gemeinsam betrachtet werden. Die passende Architektur ergibt sich aus den Anforderungen des Unternehmens, nicht aus einer pauschalen Vorliebe für eine bestimmte Technologie.
Unternehmen müssen nicht jede technologische Entwicklung sofort mitgehen. Sie sollten aber verstehen, welche Veränderungen für sie relevant sind und welche Entscheidungen daraus entstehen.
Für IT-Security bedeutet das, Risiken nicht isoliert zu betrachten, sondern Sicherheit von Anfang an in Prozesse, Infrastrukturen und neue KI-Anwendungen einzubeziehen.
Die EVOLVE hat dafür viele Perspektiven geliefert. Jetzt kommt es darauf an, daraus die richtigen nächsten Schritte abzuleiten. Denn gute IT-Security beginnt nicht mit dem nächsten Produkt. Sie beginnt damit, die Anforderungen eines Unternehmens wirklich zu verstehen.
Sie möchten Ihre IT-Sicherheitsstrategie weiterentwickeln oder wissen, wie sich neue KI-Anwendungen sicher in Ihre bestehende Infrastruktur integrieren lassen? Sprechen Sie mit uns. Gemeinsam finden wir heraus, welche Maßnahmen für Ihr Unternehmen sinnvoll sind.
Cyberangriffe werden schneller, Abhängigkeiten größer und Compliance-Anforderungen strenger. Im dritten Teil unserer Mini-Serie stellen wir die...
Ich zeige, wie KI den Arbeitsalltag transformiert, welche Risiken dabei entstehen, und warum gerade KI ein Thema zurück auf die Agenda bringt: die...
Statt teurer KI-Piloten ohne Ziel: Wie eine datenbasierte Analyse die richtigen KI-Use-Cases im Mittelstand identifiziert, den ROI bewertet und das...
Einmal im Monat informieren wir zu aktuellen Trend-Themen, News und Veranstaltungen aus der IT-Welt. Zusätzlich erhalten Sie im Bedarfsfall Sondernewsletter, falls es aktuelle Entwicklungen oder Sicherheitsrisiken nicht zulassen, Ihnen diese Informationen bis zum nächsten planmäßigen Newsletter vorzuenthalten.
Unsere Datenschutzhinweise, die Sie umfassend über unsere Datenverarbeitung und Ihre Datenschutzrechte informieren, finden Sie hier.